



Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

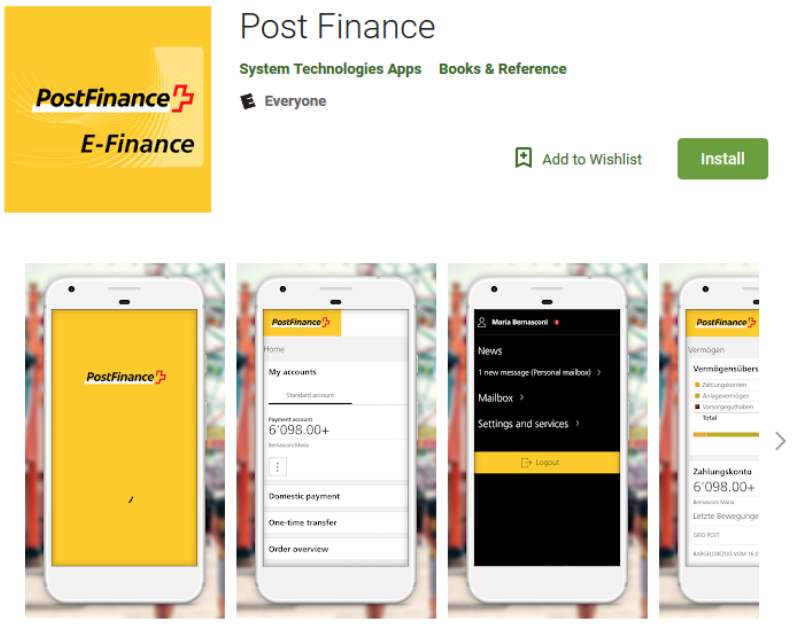
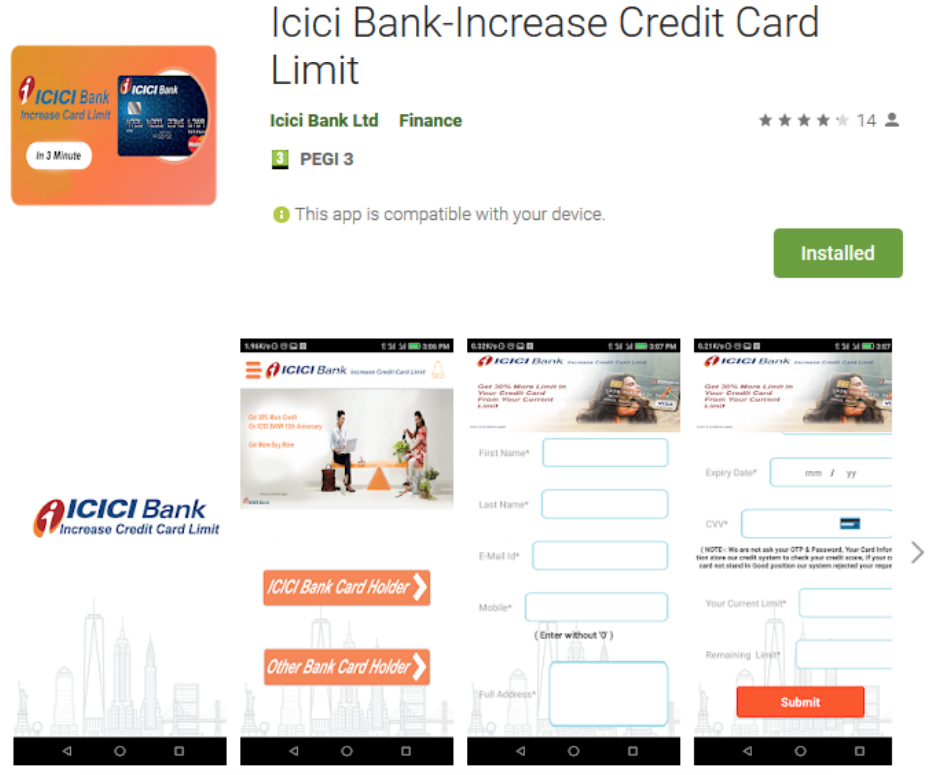
Очередная волна фейковых банковских приложений для мобильной операционной системы Android привлекла внимание исследователей антивирусной компании ESET. Авторы маскировали их под официальные программы, целью этих приложений была кража денег со счетов пользователей.

Специалисты придерживаются мнения, что такие программы часто недооцениваются из-за относительно простой технической реализации.

Эксперт ESET Лукас Стефанко, изучивший современные угрозы для Android, пришел к выводу, что самыми распространенными являются банковские приложения и трояны, предназначенные для пользователей этой операционной системы.

В опубликованном исследовании (PDF) Стефанко уделил много внимания методам и уловкам, к которым прибегают современные киберпреступники.

«Анализ двух банковских вредоносных программ, найденных в Google Play, показал, что простые приложения-подделки имеют ряд преимуществ перед банковскими троянами, которых все так опасаются», — пишет специалист.

Исследователи утверждают, что у этих фейковых приложений есть серьезное преимущество — они довольно правдоподобно копируют легитимные банковские программы.

Невнимательный пользователь вполне может не распознать подвох, скачать и установить вредоносное приложение. Как правило, такие программы работают, не вызывая подозрений пользователя.

«Долгое время трояны рассматривались в качестве одной из главных угроз для пользователей Android, тогда как фальшивые банковские приложения упускались из виду из-за их ограниченных возможностей. Мы убеждены, что поддельные программы могут быть эффективнее троянов при опустошении банковских счетов», — заключает Стефанко.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru