



Anonymous: Integrity Initiative пытался получить 5,5 млн у правительства

Anonymous: Integrity Initiative пытался получить 5,5 млн у правительства

Anonymous: Integrity Initiative пытался получить 5,5 млн у правительства

Участники знаменитой киберпреступной группировки Anonymous продолжают свои нападки на британский проект Integrity Initiative, а также на стоящий за созданием этого проекта Институт государственного управления. На этот раз в очередной порции документов по этому делу хакеры из Anonymous опубликовали информацию о финансировании проекта.

Согласно опубликованным документам, Integrity Initiative, который задумывался для противостояния России в информационном пространстве, пытался получить финансирование у британского правительства.

Создавший проект Институт государственного управления обращался к властям Британии с целью получить в районе 5,5 миллионов фунтов, которые, по сути, были выплачены британскими налогоплательщиками.

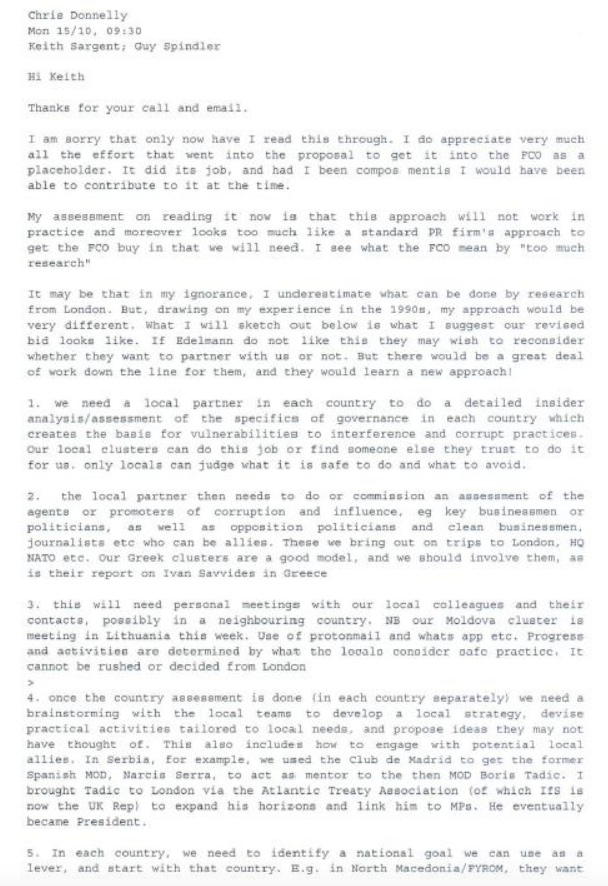
Как и в прошлые эпизоды публикаций, Anonymous выложили всю информацию в своем блоге CyberGuerrilla. В частности, хакеры опубликовали фрагмент письма главы Института государственного управления, в котором последний описывает свое видение способов укрепления влияния в балканских странах.

Исходя из опубликованных данных, британское правительство изначально отказало Институту государственного управления в предоставлении 5,5 миллионов фунтов по той причине, что эти исследования не являлись конкретными в глазах властей.

Также Anonymous указывают на то, что глава института видит необходимость в наличии партнеров в каждой стране. Именно эти партнеры нужны для проведения анализа местного правления и выявления его особенностей.

В прошлом месяце очередная порция документов, принадлежащих британскому проекту Integrity Initative, оказалась в Сети благодаря знаменитой хакерской группировке Anonymous. В тот раз опубликованная информация проливала свет на вербовку успешных бизнесменов для разведки и подготовку Integrity Initiative к ядерному столкновению с Россией.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru