



Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Один из ведущих экспертов Google в области безопасности предупреждает об использовании киберпреступниками двух 0-day уязвимостей iOS в реальных атаках. Атаки были зафиксированы до того, как Apple выпустила iOS 12.1.4. Пользователям iPhone рекомендуют установить вышедший вчера патч.

О проблеме безопасности сообщил руководитель команды в проекте Project Zero Бен Хоукис. Эксперт, однако, не уточнил, какие обстоятельства требуются для успешной эксплуатации этих уязвимостей.

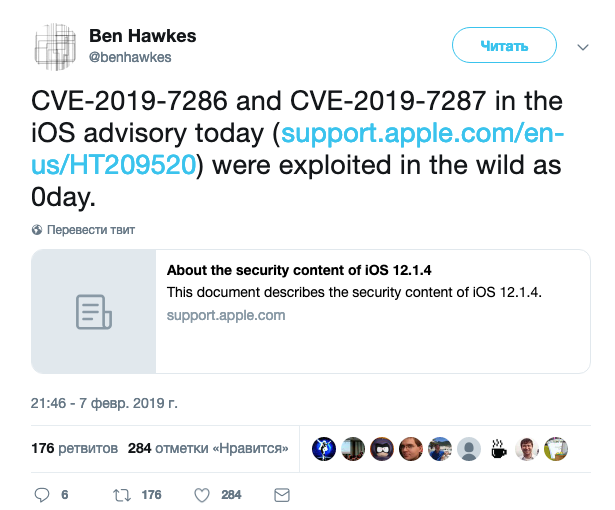
Бреши получили идентификаторы CVE-2019-7286 и CVE-2019-7287. Об их эксплуатации в реальных атаках Хоукис сообщил в Twitter:

«Упомянутые в заметках о релизе патча для iOS уязвимости CVE-2019-7286 и CVE-2019-7287 используются злоумышленниками в реальных атаках».

На данный момент непонятно, для чего именно используются эти две бреши — для атак по всему миру, не имеющих конкретной цели, или же для скоординированной кибершпионской кампании.

Как пишет Apple, CVE-2019-7286 затрагивает фреймворк Foundation — один из ключевых компонентов операционной системы iOS. Вторая — CVE-2019-72867 — затрагивает I/O Kit. Злоумышленник может воспользоваться вредоносным приложением и выполнить код с привилегиями ядра.

На данный момент ни Google, ни Apple не прокомментировали эти проблемы безопасности.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru