



Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

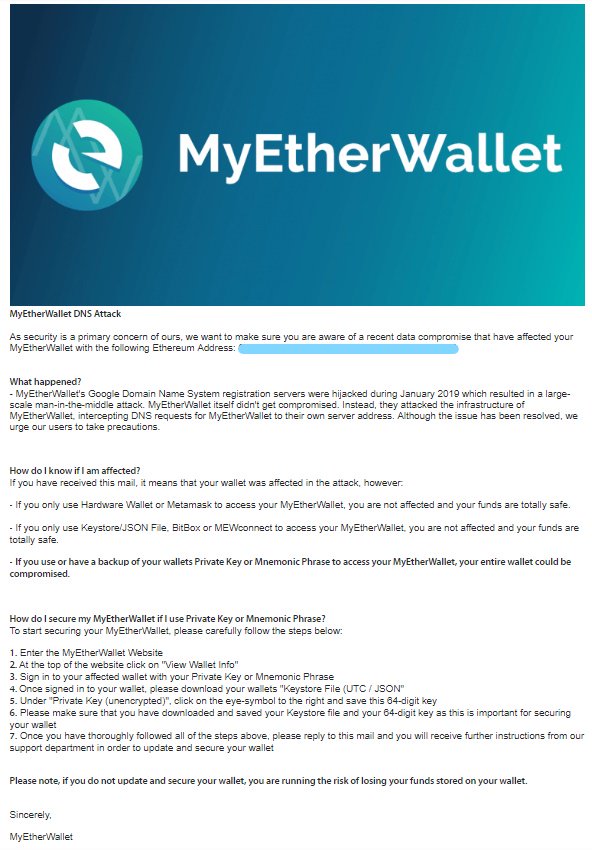
Пользователи криптовалютного кошелька MyEtherWallet подверглись массовым фишинговым рассылкам. В этой вредоносной схеме мошенники призывали пользователей скачать некое обновление безопасности, которое призвано устранить уязвимость в системе Electrum.

О фишинговых атаках 4 февраля сообщили пользователи на площадках Twitter и Reddit. Согласно этим сообщениям, если пользователь попадался на эту схему, злоумышленники устанавливали на его компьютер скомпрометированную версию Electrum.

Это позволяло киберпреступникам получить доступ к средствам жертв.

Вредоносные письма содержали ссылку на GitHub, поэтому пользователи призывают всех быть крайне бдительными и с большим подозрением относиться к такого рода «обновлениям» посредством GitHub.

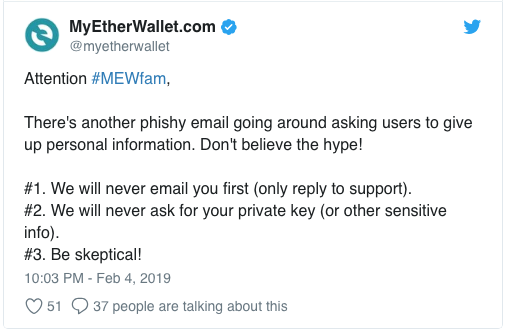
Команда разработчиков MyEtherWallet также отреагировала на сообщения о фишинговых электронных письмах, которые призывают установить фейковые обновления. Представители криптокошелька еще раз напомнили — никогда не предоставляйте персональные данные, так как компания никогда не запрашивает подобную информацию по электронной почте.

Свою позицию представители MyEtherWallet сформулировали в Twitter:

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru