



Российские госорганы лидируют по запросам в Google на удаление контента

Российские госорганы лидируют по запросам в Google на удаление контента

Российские госорганы лидируют по запросам в Google на удаление контента

Государственные органы России заняли лидирующую позицию по количеству запросов в американскую корпорацию Google на удаление определенного контента. На одну Россию за первую половину 2018 года пришлось более 70% всех запросов.

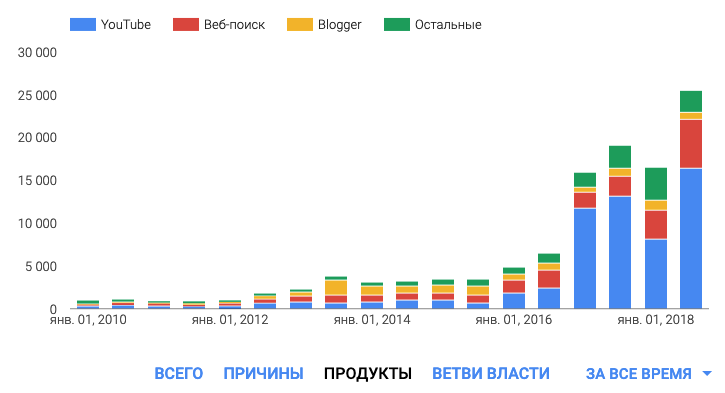
Общее количество полученных интернет-гигантом запросов остановилось на цифре 25 534, из них на Россию приходится 19 192 запроса. В основном, если посмотреть на таблицу, представленную в отчете Google, чаще всего жалуются на контент, размещенный на YouTube:

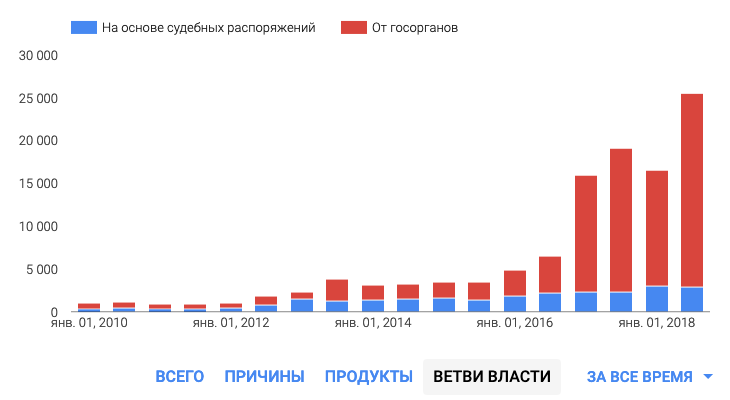
При этом видна существенная разница в количестве запросов, поступивших от госорганов, и тех, чтобы были получены на основе судебных распоряжений:

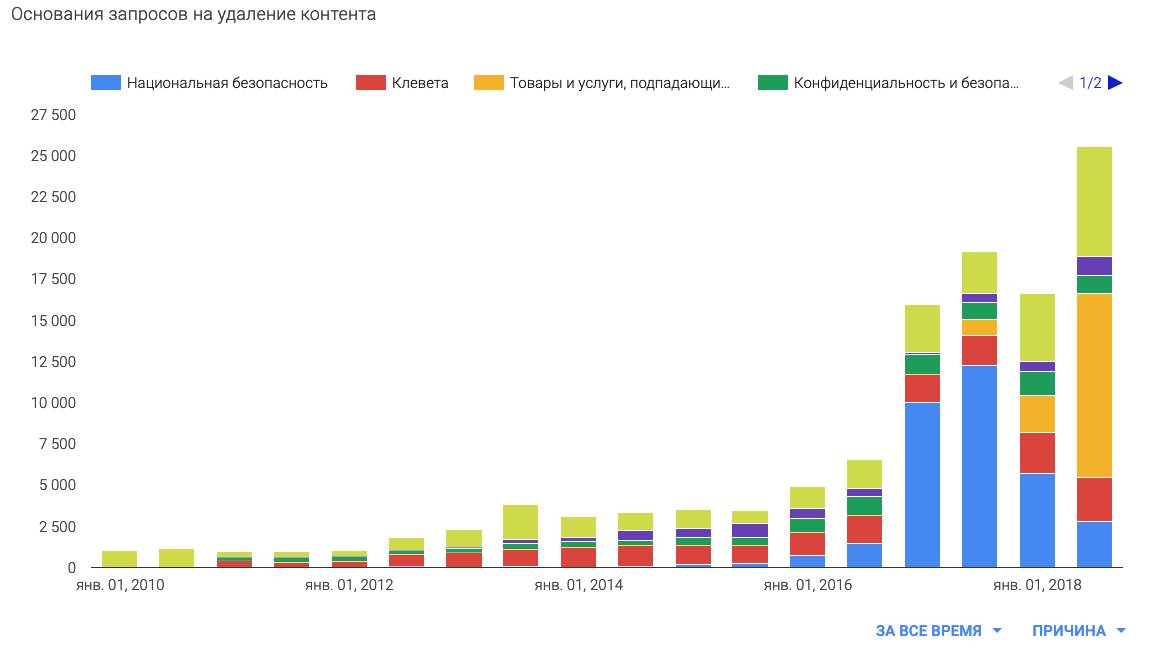
Среди причин для запросов стали лидером товары и услуги, попадающие под действие специальных законов.

Вчера эксперты рассказали, что российские власти будут менять подход к контролю над интернетом. Для этого они уделят больше внимания давлению на крупные интернет-корпорации, которые имеют огромные вес в цифровом пространстве. Среди таких корпораций как раз называлась и американская Google.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru