



Google также платила юзерам за установку приложения для сбора данных

Google также платила юзерам за установку приложения для сбора данных

Google также платила юзерам за установку приложения для сбора данных

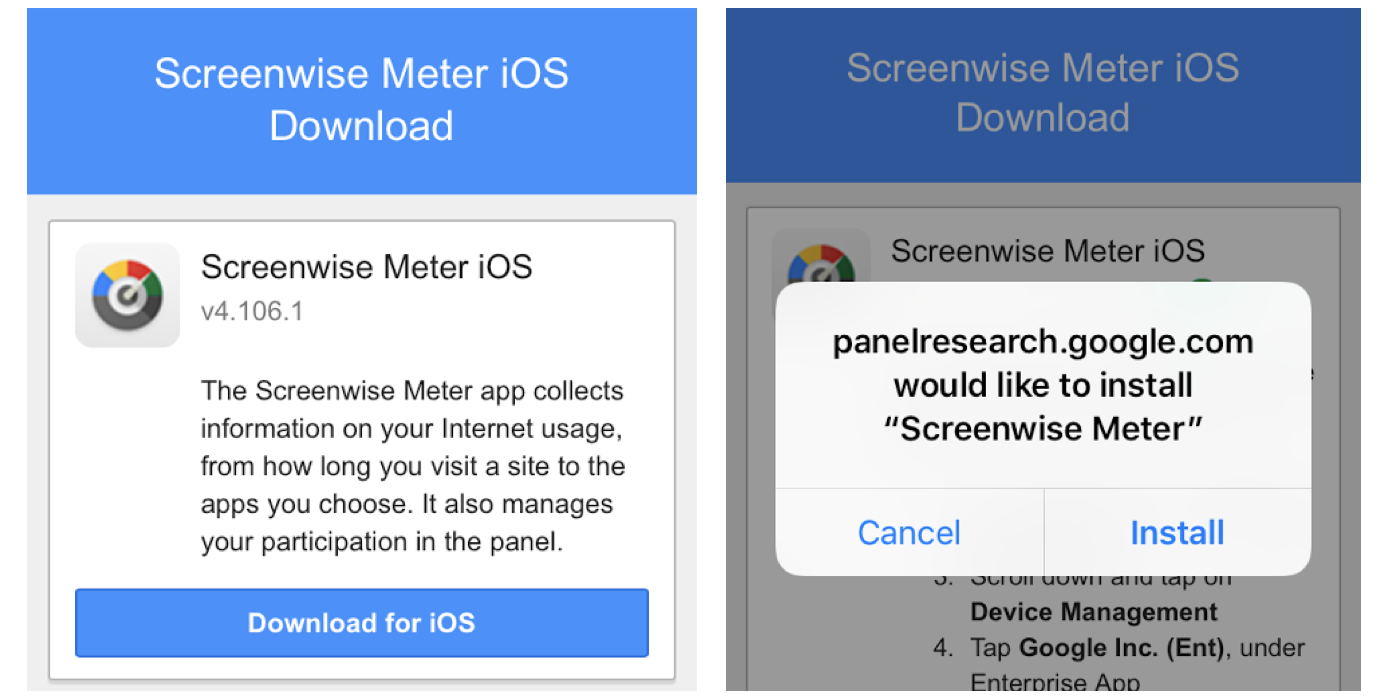
Оказалось, что Google (как и Facebook) тоже использовала сертификат Apple Enterprise Developer для распространения приложения для iOS, которое собирало данные пользователей. Следовательно, интернет-гигант прямо нарушал правила Apple относительно распространения программ.

Однако в отличие от Facebook Google не стала дожидаться, пока Apple отзовет сертификат. Корпорация приняла решения собственноручно отключить приложение, признать свою ошибку и принести публичные извинения Apple.

Проблемным приложением оказалось Google Screenwise Meter, которое очень походит на Facebook Research. Интернет-гигант отметил лишь одно важное отличие: Screenwise Meter не получал доступ к зашифрованным данным.

Впервые Screenwise Meter был запущен в 2012 году, приложение стало частью программы Google Opinion Rewards. Модель этого приложения была копией той, что предлагал Facebook — компания платила пользователям за установку отслеживающего данные приложения.

На днях прошла информация, что Facebook платил пользователям за установку VPN «Facebook Research», которое собирало данные об использовании смартфона и сетевой активности.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru