



Facebook платит юзерам за установку приложения, которое следит за ними

Facebook платит юзерам за установку приложения, которое следит за ними

Facebook платит юзерам за установку приложения, которое следит за ними

Компания Facebook, и так изрядно потрепанная различными скандалами с персональными данными пользователей, теперь была уличена в еще одной сомнительной кампании. На этот раз детище Цукерберга платило пользователям за установку VPN «Facebook Research», которое собирало данные об использовании смартфона и сетевой активности.

Facebook Research можно сравнить с другим приложением — Onavo Protect, которое Apple запретила на своей платформе еще в июне. Представители Facebook уже подтвердили, что Facebook Research используется для сбора данных и привычек пользователей.

Стало известно, что Facebook платила пользователям возрастной группы от 13 до 35 лет $20 в месяц за установку на Android приложения «Facebook Research». Компания даже просила предоставить скриншот, подтверждающий установку соответствующего софта.

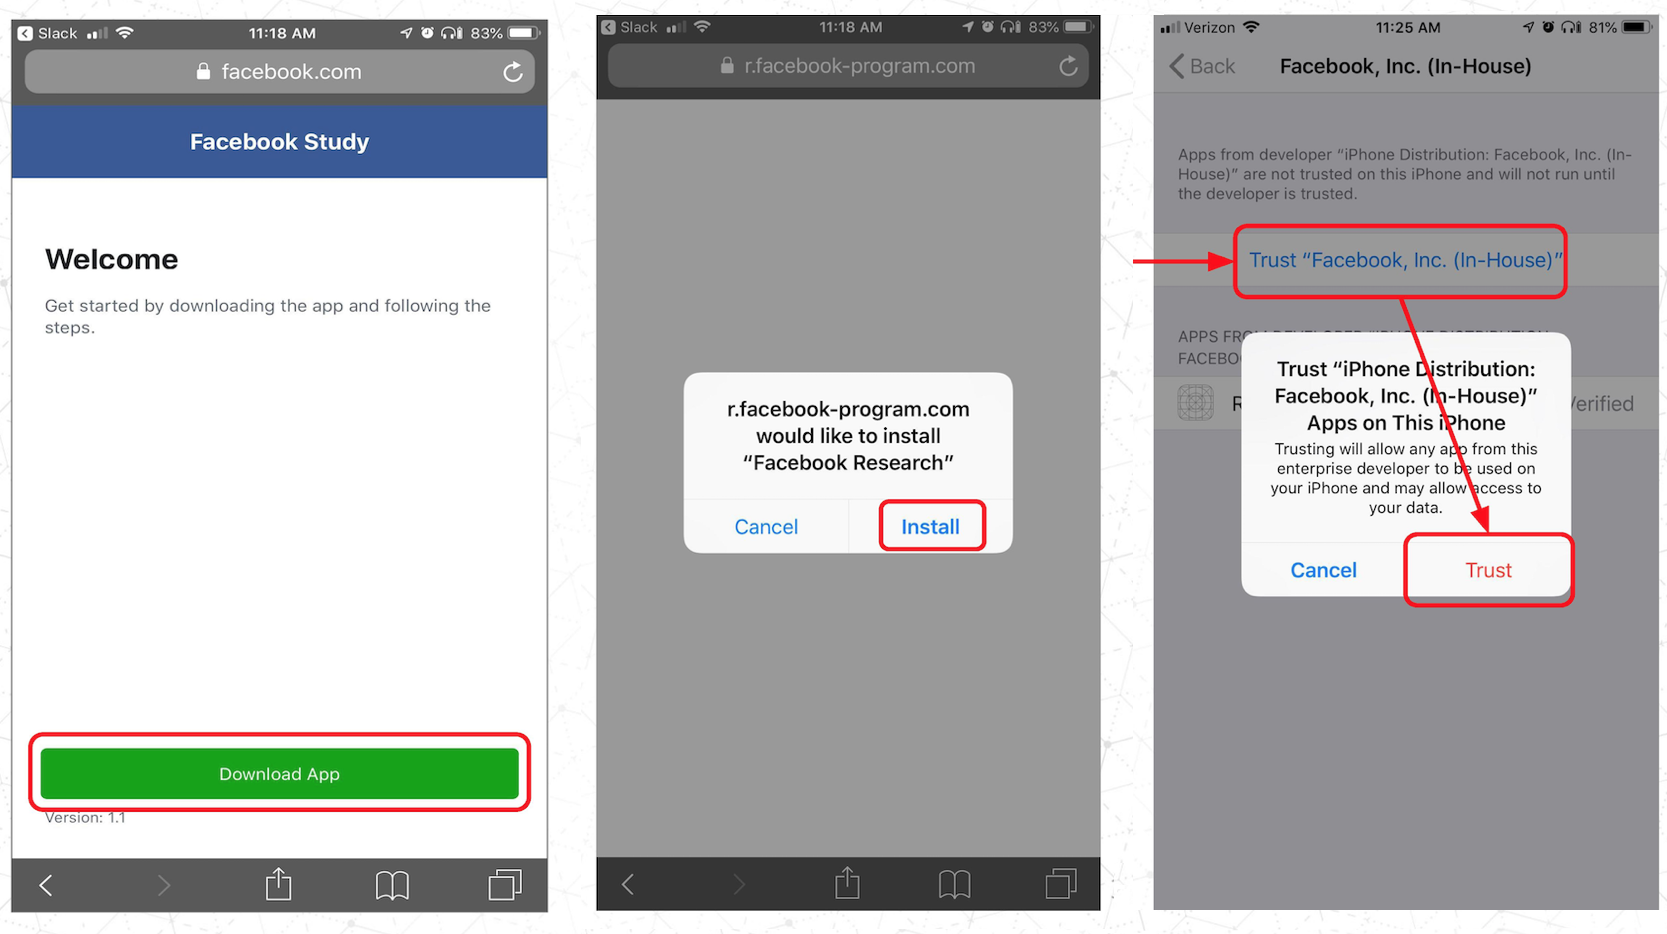
Что касается iOS, то эта мобильная операционная система предупреждает пользователей о возможной установке Facebook Research:

Эксперт в области безопасности из Guardian Mobile Firewall, проанализировав данное приложение, заявил следующее:

«В случае установки этого приложения на мобильное устройство пользователя Facebook сможет собирать следующую информацию: личные сообщения из социальных сетей, чаты из различных мессенджеров (включая фото и видео), электронные письма, поисковые запросы и историю просмотра в браузере».

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru