



Шифровальщик Shade теперь атакует российских бизнес-пользователей

Шифровальщик Shade теперь атакует российских бизнес-пользователей

Шифровальщик Shade теперь атакует российских бизнес-пользователей

Специалисты в области кибербезопасности из антивирусной компании ESET в своем блоге опубликовали информацию о новой атаке шифровальщика Shade, который теперь нацелен на российский бизнес.

Сама вредоносная программа детектируется ESET как Win32/Filecoder.Shade, злоумышленники распространяли этот шифровальщик еще с октября прошлого года. Тогда эксперты обратили внимание на специфическую спам-кампанию.

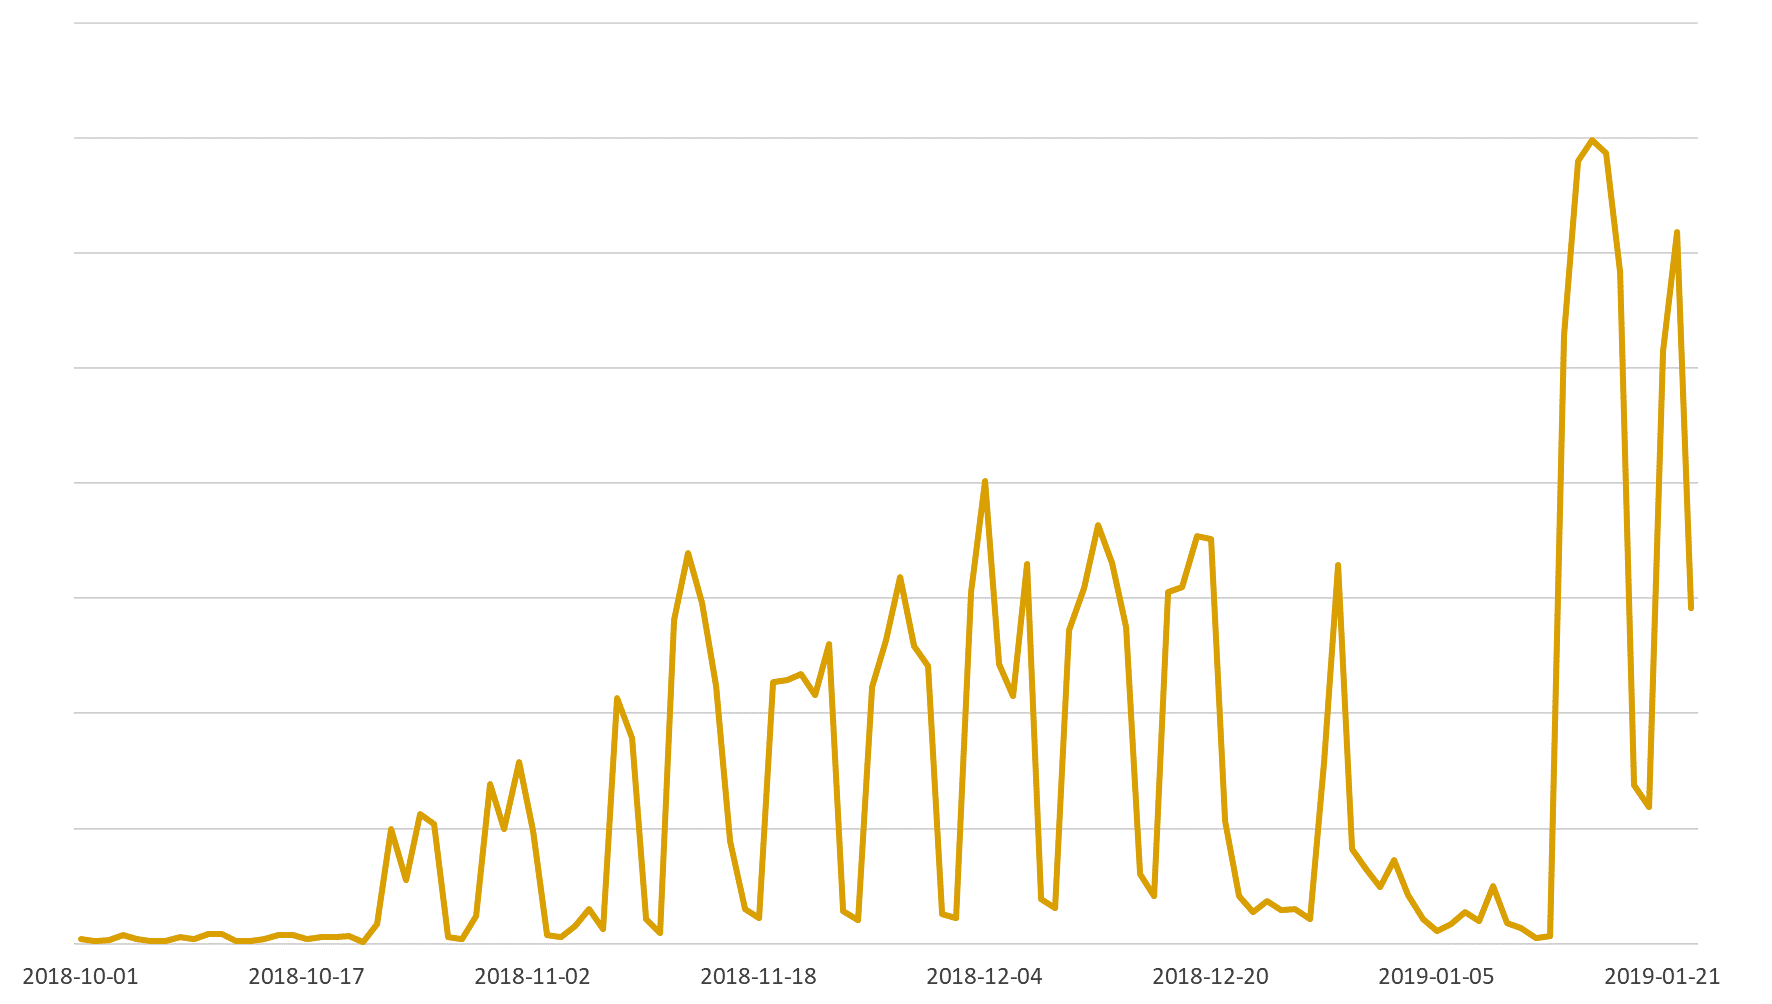
«В январе 2019 года мы зафиксировали резкий рост числа обнаружений вредоносных почтовых вложений JavaScript (в 2018 году данный вектор атаки использовался минимально)», — пишет ESET в своем блоге.

«В “новогоднем выпуске“ можно выделить рассылку на русском языке, предназначенную для распространения шифратора Shade (он же Troldesh), который детектируется продуктами ESET как Win32/Filecoder.Shade».

Скачкообразную активность вредоносной кампании наглядно демонстрирует график, предоставленный антивирусными аналитиками:

Сам вымогатель распространяется за счет вредоносных вложений JavaScript.

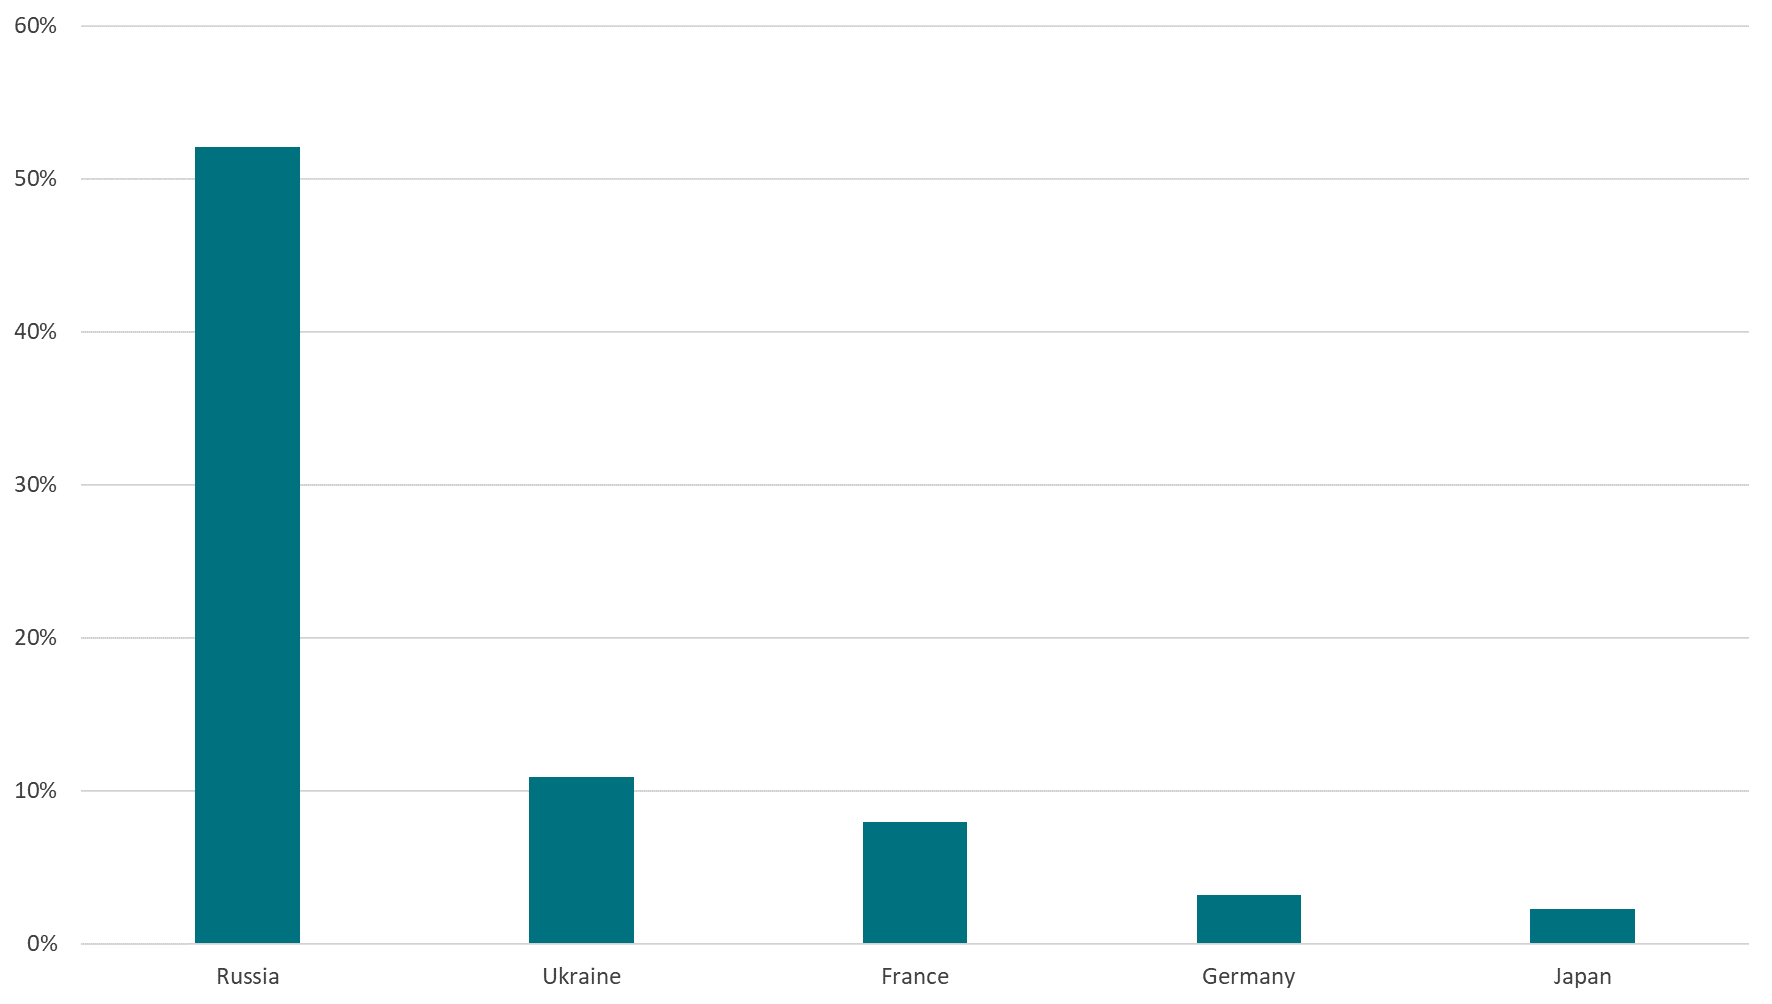
«Стоит отметить, что кампания по распространению шифратора Shade наиболее активна в России, на которую приходится 52% от общего числа обнаружений вредоносных вложений JavaScript. В числе прочих пострадавших – Украина, Франция, Германия и Япония, как показано ниже», — заключили эксперты.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru