



Integrity Initiative удалила с сайта весь контент из-за Anonymous

Integrity Initiative удалила с сайта весь контент из-за Anonymous

Integrity Initiative удалила с сайта весь контент из-за Anonymous

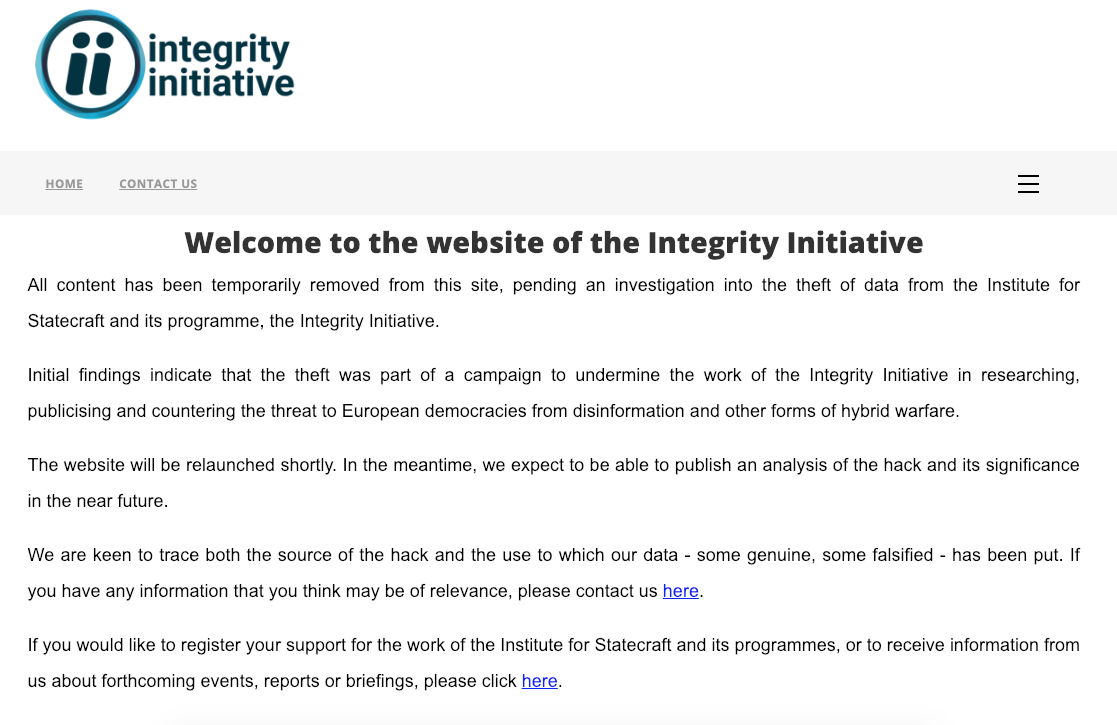
Авторы проекта Integrity Initiative удалили со своего сайта весь контент — это следствие слитой хакерами из Anonymous информации о деятельности британского проекта. Сами представители утверждают, что такие меры приняты на время расследования утечки.

Как сообщает издание RT, ссылаясь на Twitter-аккаунт Integrity Initiative, решение было принято в понедельник. Твит гласит следующее:

«Мы временно удалили весь контент с нашего сайта для расследования инцидента с кражей данных у Института государственного управления и Integrity Initiative. Перезапуск ресурса запланирован на ближайшее время».

Официальный сайт выдает следующее предупреждение:

Напомним, что в наябре хакерам Anonymous удалось слить в Сеть данные, касающиеся проекта «Инициатива честности» («Integrity Initiative»), созданного Великобританией. Оказалось, что в рамках этого проекта можно разворачивать целые информационные войны.

После этого свое слово сказали представители WikiLeaks, которые посчитали, что часть опубликованных материалов могут оказаться сфабрикованными.

А в декабре группа киберпреступников Anonymous опубликовала очередную порцию документов, касающихся британской инициативы «Integrity Initiative».

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru