



Роскомнадзор заблокировал водонагреватель россиянина из-за Telegram

Роскомнадзор заблокировал водонагреватель россиянина из-за Telegram

Роскомнадзор заблокировал водонагреватель россиянина из-за Telegram

Забавная история приключилась с одним из пользователей сайта Pikabu, который приобрел водонагреватель, а затем обнаружил, что устройство не может выйти в Сеть. Оказалось, что купленный девайс стал жертвой конфликта между Роскомнадзором и Telegram.

«Решил приобрести водонагреватель, выбор пал на водонагреватель фирмы на букву "А". Пленил он меня своим дизайном и наличием функции WiFi, позволяющей удалённо задавать режимы работы и тем самым экономить электроэнергию», — начинает пользователь свою историю на Pikabu.

«Установив и подключив бойлер, я, к своему разочарованию, вдруг обнаружил, что бойлер к Wi-Fi подключается, но в сеть не входит».

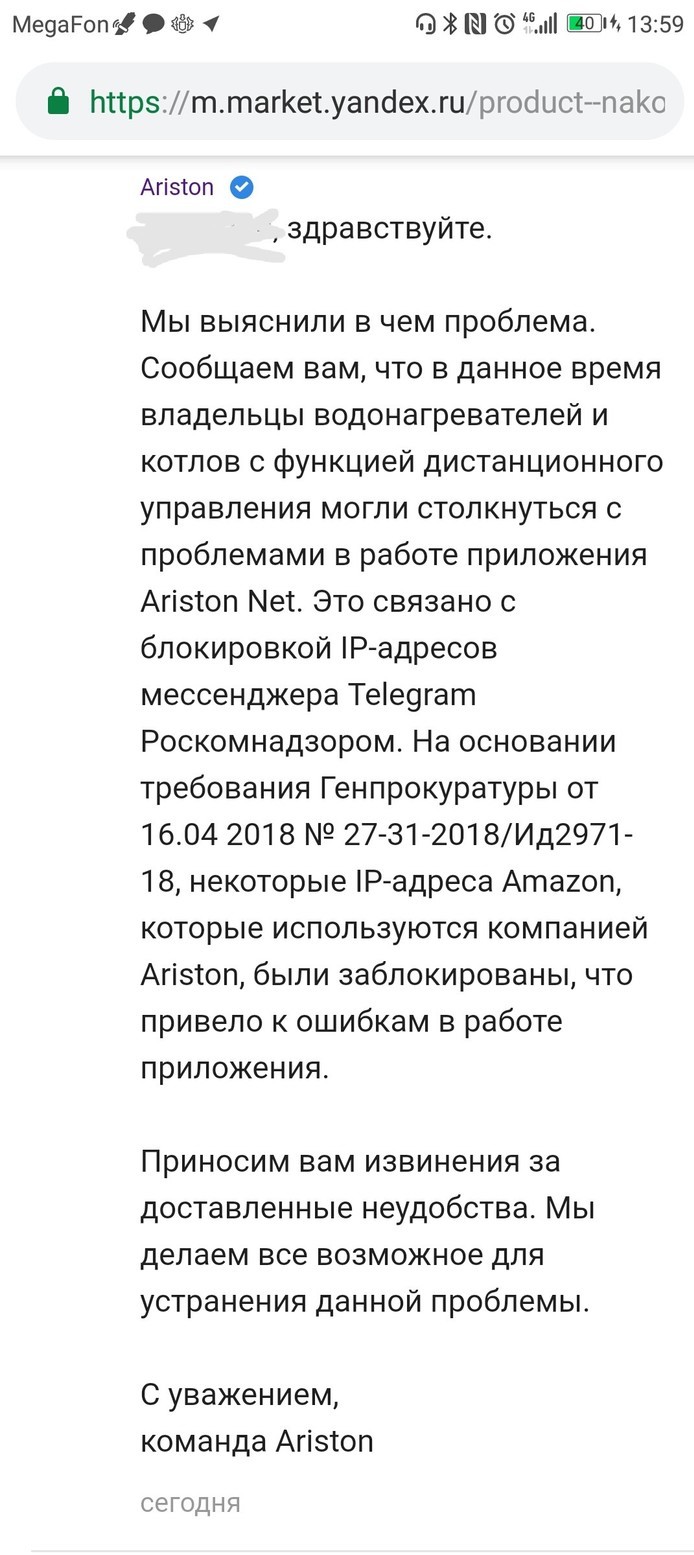
После этого покупатель разместил свой отзыв на Яндекс.Маркет, где подробно описал проблему. Производитель водонагревателя отреагировал достаточно оперативно, что позволило разобраться в ситуации.

Оказалось, что проблема вызвана блокировкой IP-адресов мессенджера Telegram, с которым Роскомнадзор активно борется с апреля. В частности, некоторые адреса Amazon, которые использовал производитель водонагревателя, также были заблокированы на территории России.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru