



Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal объединились, чтобы вместе решить вопрос детектирования файлов MSI, которые были модифицированы путем включения вредоносных Java-архивов. Проблема в случае с этим типом файлов заключается в том, что подпись кода останется валидной даже после изменения их содержимого.

Наверняка многие знают, что авторитетные разработчики подписывают исполняемые файлы Windows PE (.exe) специальными сертификатами. В случае модификации такого файла данная подпись окажется недействительной. Некоторые антивирусные программы учитывают это, детектируя недействительные подписи исполняемых файлов.

В случае с файлами Microsoft Installer (MSI) все гораздо сложнее — злоумышленник может включить в них вредоносное содержимое, а подпись останется абсолютно нетронутой. Однако у такого способа распространения вредоносных программ есть и минус — потребуется еще одна программа, которая извлечет вредоносный код из MSI и выполнит его.

Об этом говорится в блоге VirusTotal: подписанные файлы MSI могут содержать вредоносные архивы Java JAR. Таким образом, злонамеренный код будет выполнен Java. Специалисты VirusTotal даже предоставили специальный семпл, который был найден в реальных атаках — он как раз реализовал вышеописанный метод.

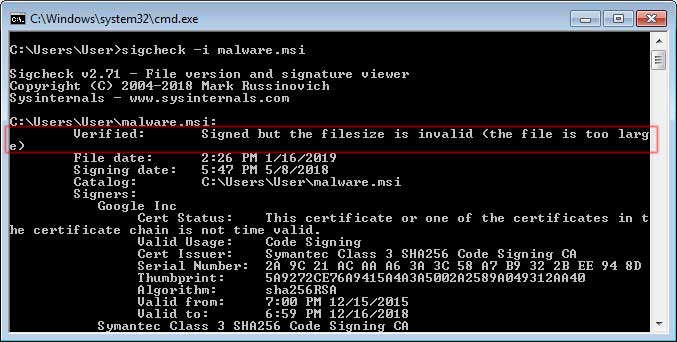
Для решения проблемы специалисты Microsoft Марк Руссинович и Марк Кук обновили свой инструмент Sigcheck, который теперь сможет детектировать, были ли модифицированы файлы MSI. Новая версия Sigcheck 2.70 также будет использоваться VirusTotal при загрузке этого типа файлов для анализа.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru