



Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

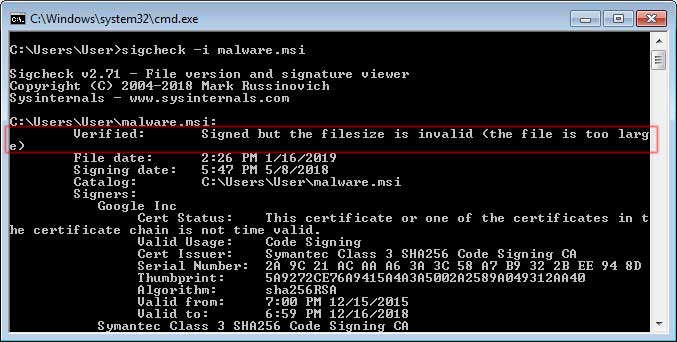
Microsoft и VirusTotal объединились, чтобы вместе решить вопрос детектирования файлов MSI, которые были модифицированы путем включения вредоносных Java-архивов. Проблема в случае с этим типом файлов заключается в том, что подпись кода останется валидной даже после изменения их содержимого.

Наверняка многие знают, что авторитетные разработчики подписывают исполняемые файлы Windows PE (.exe) специальными сертификатами. В случае модификации такого файла данная подпись окажется недействительной. Некоторые антивирусные программы учитывают это, детектируя недействительные подписи исполняемых файлов.

В случае с файлами Microsoft Installer (MSI) все гораздо сложнее — злоумышленник может включить в них вредоносное содержимое, а подпись останется абсолютно нетронутой. Однако у такого способа распространения вредоносных программ есть и минус — потребуется еще одна программа, которая извлечет вредоносный код из MSI и выполнит его.

Об этом говорится в блоге VirusTotal: подписанные файлы MSI могут содержать вредоносные архивы Java JAR. Таким образом, злонамеренный код будет выполнен Java. Специалисты VirusTotal даже предоставили специальный семпл, который был найден в реальных атаках — он как раз реализовал вышеописанный метод.

Для решения проблемы специалисты Microsoft Марк Руссинович и Марк Кук обновили свой инструмент Sigcheck, который теперь сможет детектировать, были ли модифицированы файлы MSI. Новая версия Sigcheck 2.70 также будет использоваться VirusTotal при загрузке этого типа файлов для анализа.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru