



Под видом любовных писем распространяется вымогатель GandCrab

Под видом любовных писем распространяется вымогатель GandCrab

Под видом любовных писем распространяется вымогатель GandCrab

Эксперт в области анализа вредоносного трафика рассказал о новой спам-кампании, в ходе которой злоумышленники используют тему любовных писем. Воспользовавшись поиском в Twitter, исследователь пришел к выводу, что в этой кампании киберпреступники распространяют вымогатель GandCrab.

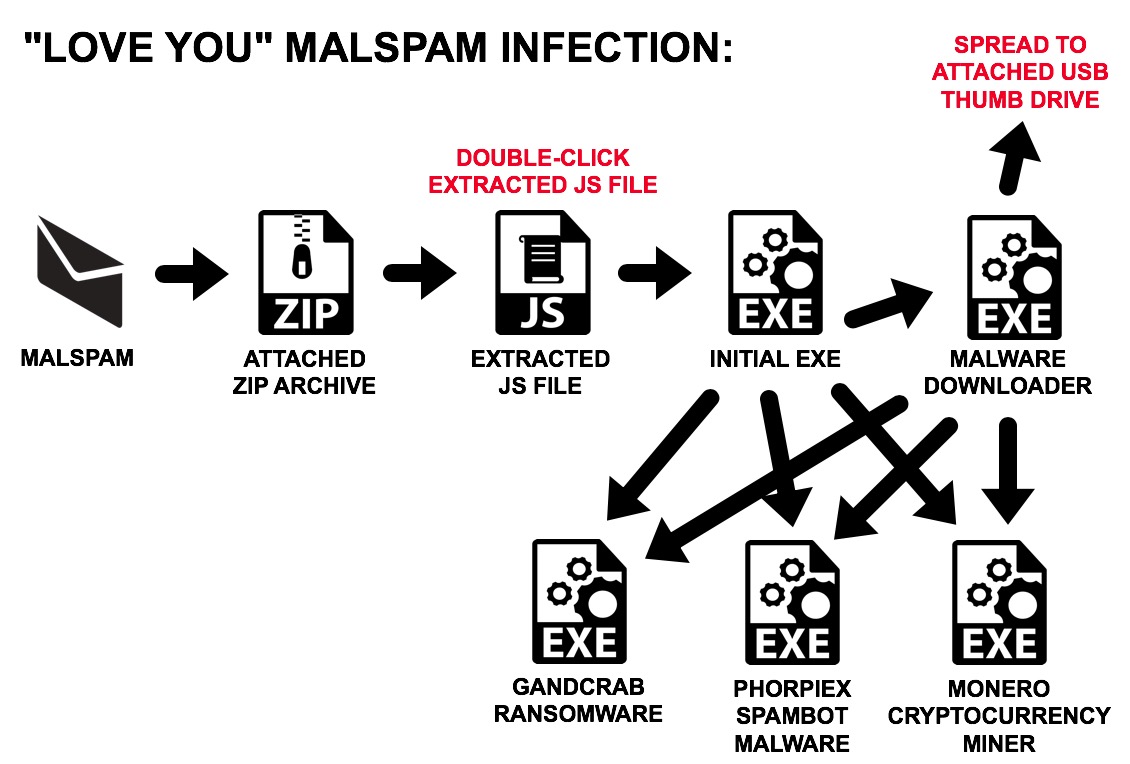
Об угрозе сообщил Брэд Данкан. После дальнейшего изучения вредоносной активности специалист обнаружил, что данные рассылки связаны с ботнетом Phorpiex. Схему этих атак Данкан представил в виде следующей инфографики:

«Имена всех вложений начинались с “Love_You_“, а тема писем указывала на то, что это любовные письма. Исследование показало, что подобным образом злоумышленники распространяют шифровальщик GandCrab. Кампания активна с ноября 2018 года», — пишет эксперт в анализе.

Помимо вышеупомянутых вредоносов, эксперт связывает этот злонамеренный трафик с майнером криптовалюты Monero — XMRig.

Киберпреступники используют поддельные адреса отправления писем, чтобы придать им легитимный вид, а также фейковые заголовки (header). Заслуживает внимания еще тот факт, что при запуске вредоносного содержимого даунлоадер копируется на внешний USB-накопитель, подключенный к зараженному компьютеру.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru