



Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

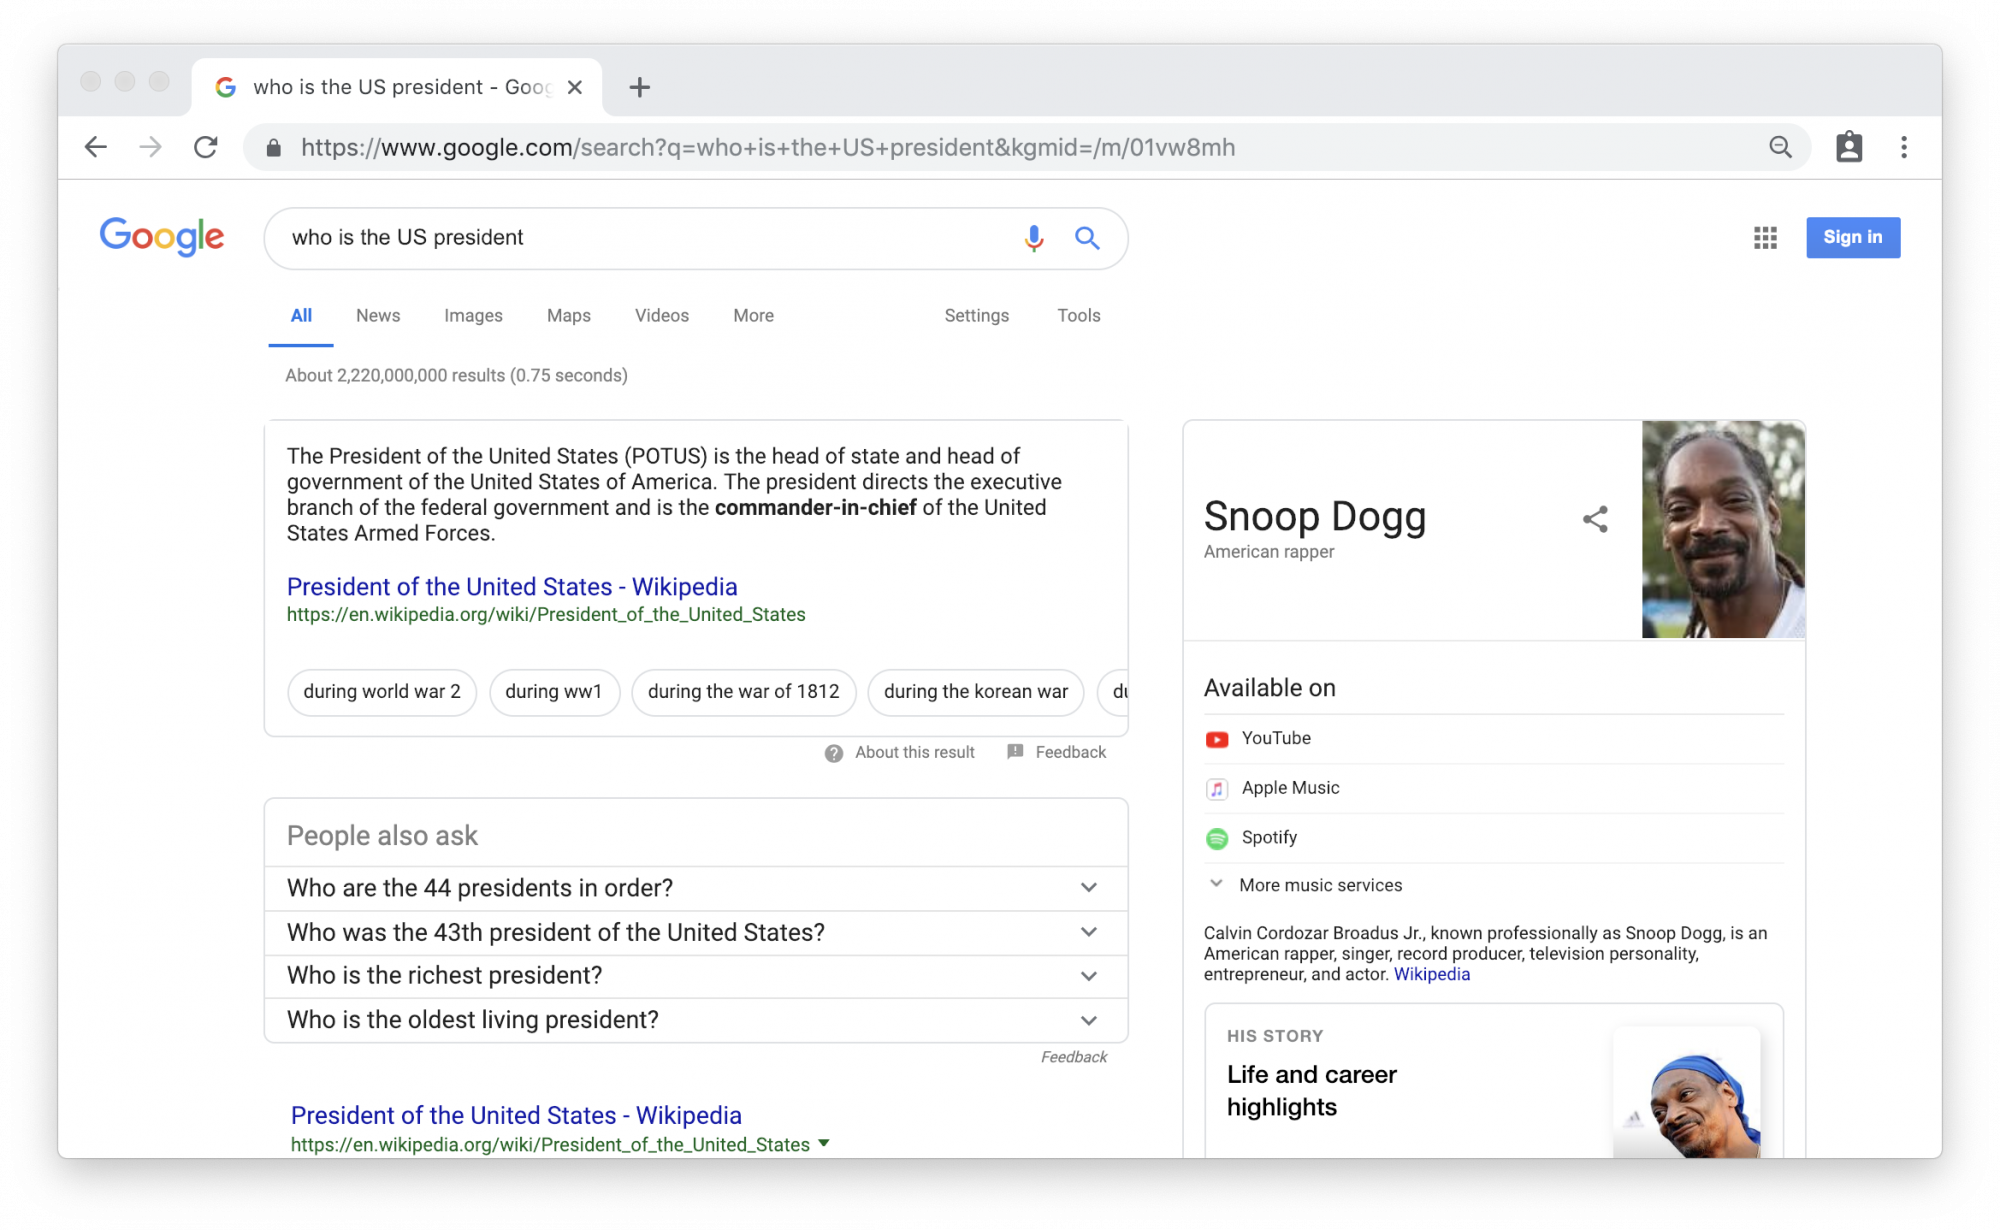
Простенький баг в поисковой системе Google может использовать любой желающий для распространения дезинформации, которая бы выглядела как вполне правдоподобные данные. Проблему обнаружил эксперт в области безопасности из Лондона Витце Бьюкма.

По словам самого исследователя, багом можно воспользоваться за счет соединения значений, полученных от семантической технологии Google «knowledge graph». Речь идет о небольших окошках, в которых по поисковому запросу перечисляются основные факты и присутствует визуальное оформление запрашиваемого объекта.

Эти окошка появляются в правой части страницы с результатами поиска, там можно найти информацию о странах, планетах, популярных сайтах и прочем. Это сделано для удобства пользователя — не надо заходить на какой-либо ресурс, чтобы узнать основную информацию об объекте поиска.

В своем блоге Бьюкма поделился следующей информацией — короткий URL, который используется для отображения это справки в поисковой выдаче, может быть подменен на любой другой, относящийся не к теме поиска.

Следовательно, если злоумышленник сформирует ссылку с запросом «столица Великобритании», результат в правой части страницы можно подменить таким образом, что там будет указано: «Марс».

Ради примера эксперт использовал этот баг в случае с поисковым запросом «кто является президентом США». Результат исследователь подменил на американского рэпера Снуп Догга:

Таким образом, по словам специалиста, баг настолько легко использовать, что любой может сформировать специальную ссылку с подмененной информацией, а далее уже отправить ее по электронной почте или опубликовать на Facebook.

Как можно понять, открывается целое поле для распространения дезинформации и подкрепления теорий заговоров.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru