



Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Недавно опубликованный инструмент для пентеста, как оказалось, способен автоматизировать фишинговые атаки. Более того, с его помощью злоумышленники потенциально могут взломать аккаунты, защищенные двухфакторной аутентификацией.

Речь идет об инструменте, получившем название Modlishka, который миру представил польский исследователь в области безопасности Петр Душиньский. Modlishka представляет собой то, что ИТ-специалисты называют обратным прокси, однако он модифицирован таким образом, чтобы обрабатывать трафик, предназначенный для фишинговых операций.

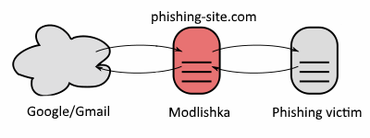
Наглядная схема работы данной разработки выглядит следующим образом:

Modlishka занимает место между пользователем и легитимным веб-сайтом вроде Gmail, Yahoo или ProtonMail. Таким образом, жертва фишинга сначала попадает на сервер Modlishka, а его компонент уже отправляет запросы тому сайту, который требуется подделать.

Следовательно, пользователь получается контент с легитимного сайта, однако весь трафик и взаимодействие пользователя с законным сайтом проходит через Modlishka (где также записывается).

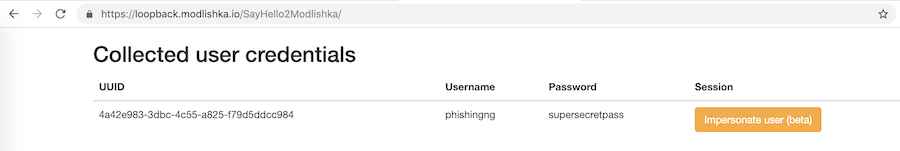
Любой пароль, который пользователь введет на сайте, будет записан Modlishka. Также этот обратный прокси способен обрабатывать 2FA-токены, если пользователь настроил использование двухфакторной аутентификации.

Для лучшего понимания принципа работы Modlishka эксперт опубликовал соответствующее видео, в котором видно, как фишинговый сайт берет контент у легитимного интерфейса Google.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru