



Microsoft тестирует новые функции безопасности в Windows 10

Microsoft тестирует новые функции безопасности в Windows 10

Microsoft тестирует новые функции безопасности в Windows 10

Microsoft работает над обновлением Windows 10, в котором планируется реализовать множество нововведений, а также улучшить безопасность операционной системы. Предварительно релиз этого обновления назначен на весну следующего года. Эксперты поделились некоторыми функциями безопасности, которые им удалось найти в предварительных версиях обновления 19H1.

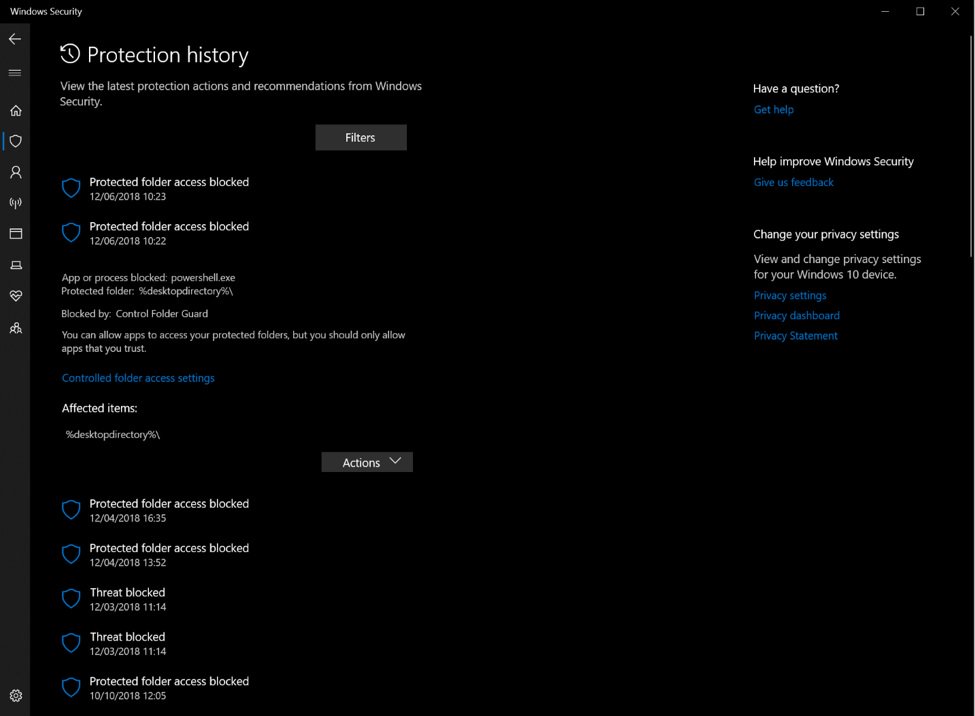
Изменения претерпела страница Protection History в приложении Windows Security — теперь она показывает больше информации, чем просто сведения о найденных в системе вредоносных программах.

Помимо стандартных детектов Защитника Windows, на этой странице теперь можно будет найти детализированную информацию об угрозах безопасности, а также о действиях, которые можно предпринять в каждом конкретном случае обнаружения вредоносов.

Благодаря такому подходу пользователи смогут узнать больше о киберугрозах и о тех действиях, которые необходимо предпринять для защиты своего компьютера.

Также в приложении Windows Security теперь будет доступна настройка под названием Tamper Protection, ее можно найти по адресу Windows Security > Virus & Threat Protection > Virus & Threat Protection Settings.

Если вы активируете эту функцию, в операционной системе будет задействована дополнительная защита от изменения настроек безопасности.

Есть основания полагать, что пользователи смогут опробовать эти нововведения уже весной 2019 года.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru