



Новый вымогатель JungleSec заражает серверы Linux через IPMI-интерфейс

Новый вымогатель JungleSec заражает серверы Linux через IPMI-интерфейс

Новый вымогатель JungleSec заражает серверы Linux через IPMI-интерфейс

Новая вредоносная кампания идет полным ходом с начала ноября. В ходе этих атак киберпреступники заражают серверы Linux новым вымогателем JungleSec, используя в процессе незащищенный IPMI-интерфейс.

IPMI представляет собой интеллектуальный интерфейс управления платформой, предназначенный для автономного мониторинга и управления функциями, встроенными непосредственно в аппаратное и микропрограммное обеспечения серверных платформ.

Если этот интерфейс неправильно сконфигурирован, он может позволить атакующим получить удаленный доступ к системе, а также поспособствует получению полного контроля над ней за счет использования учетных данных по умолчанию.

«В процессе общения с двумя жертвами выяснилось, что злоумышленники установили вымогатель JungleSec через интерфейс IPMI на сервере. В одном случае в интерфейсе использовался установленный по умолчанию производителем пароль. Другая же жертва настроила IPMI правильно, однако преступники использовали имеющиеся уязвимости», — пишут эксперты на BleepingComputer.

После получения доступа злоумышленники перезагружают компьютер в однопользовательском режиме, чтобы получить root-доступ. Далее загружается программа для шифрования файлов.

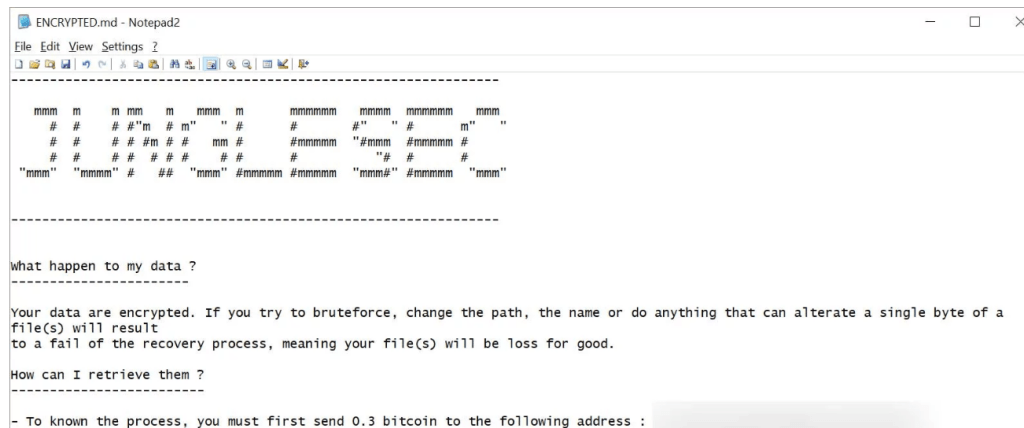
После завершения процесса шифрования злоумышленники оставляют записку с требованиями выкупа (ENCRYPTED.md). В ней содержатся инструкции по оплате выкупа и расшифровке файлов:

Злоумышленники используют домен junglesec@anonymousspeech[.]com для связи с жертвами. Сумма выкупа равняется 0,3 биткоина. Эксперты сообщают, что многие жертвы после оплаты не получили никакого ответа от вымогателей.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru