



Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

18 месяцев прошло после первоначальной эпидемии WannaCry, а шифровальщик все еще умудряется проникать в тысячи, если не сотни тысяч систем и заражать компьютеры во многих странах. Об этом сообщают исследователи Kryptos Logic, которые проанализировали активность вымогателя в конце этого года.

По словам Джейми Хэнкинса, главы безопасников Kryptos Logic, вывод о продолжающихся заражениях можно сделать на основе новых соединений уникальных IP-адресов с киллсвитчем (kill switch — домен, выступающий в качестве триггера для самоуничтожения WannaCry).

Несмотря на то, что хостером киллсвитча на данный момент выступает Cloudflare, Хэнкинс заявил, что у его компании есть статистика этого домена.

«Похоже, сейчас самое время посмотреть на активность WannaCry под конец года. В этой ветке я буду публиковать различную инфографику. Большое спасибо команде Cloudflare за помощь с информацией по киллсвитчу», — пишет ИБ-руководитель в Twitter.

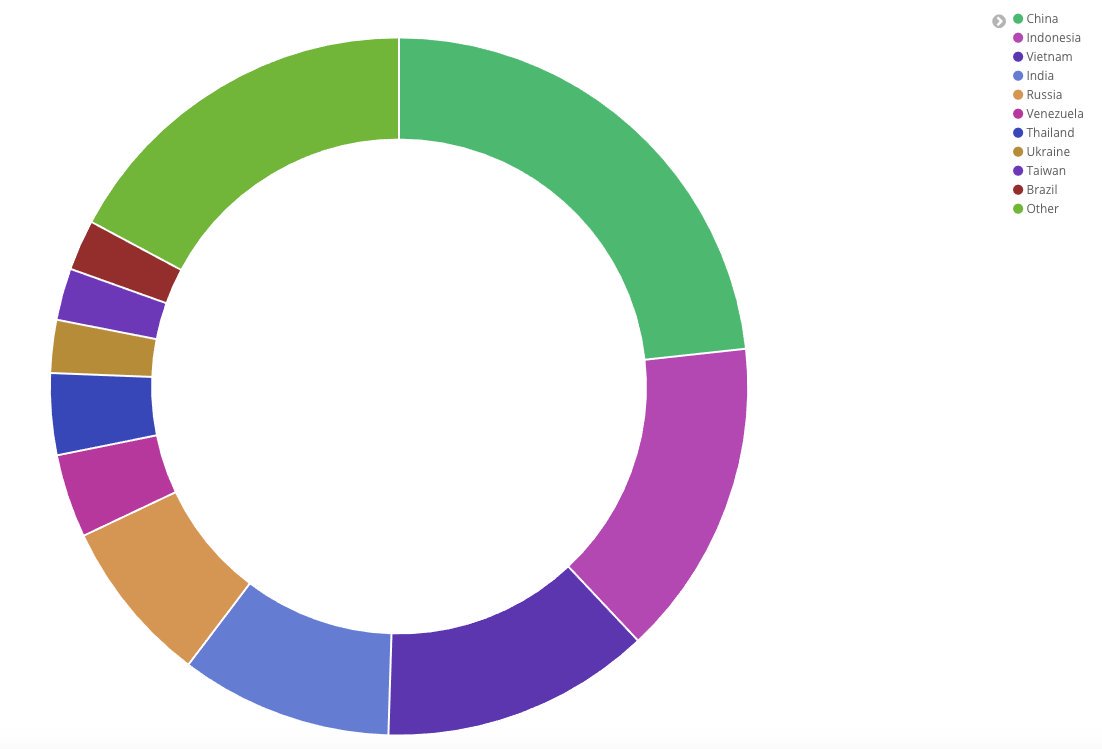
По словам Хэнкинса, киллсвитч-домен WannaCry получает более 17 миллионов соединений за одну неделю. Эти соединения исходят от 630 уникальных IP-адресов, которые располагаются в 194 разных странах.

Далее исследователь приводит график заражений по странам, где видно, что лидирующее место занимает Китай:

Также внимания заслуживает другая инфографика, отражающая количество запросов и их динамику за недельные периоды:

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru