Для пользователей, пострадавших от вымогателя HiddenTear, есть хорошие новости — популярный эксперт в области кибербезопасности Майкл Гиллеспи создал инструмент под названием HT Brute Forcer, он позволит жертвам расшифровать затронутые файлы бесплатно.
Углубимся немного в историю этого шифровальщика — в 2015 году турецкий исследователь Утку Сен опубликовал исходный код HiddenTear в образовательных целях. Это стал первый вредонос такого класса, чей исходный код был свободно выложен в Сети.
Изначальный вариант вымогателя легко поддавался расшифровке. Как следствие, все производные варианты, созданные умельцами, также легко можно было расшифровать.
В настоящее время созданная Гиллеспи утилита HT Brute Forcer поддерживает расшифровку следующих вариантов вымогателя:
8lock8, AnonCrack, Assembly, Balbaz, BankAccountSummary, Bansomqare Wanna, Blank, BloodJaws, Boris, CerberTear, CryptConsole2, CryptoKill, CyberResearcher, Data_Locker, Dev-Nightmare 2xx9, Diamond, Domino, Donut, dotRansom, Executioner, Executioner2, Executioner3, Explerer, FlatChestWare, Frog, Fuck_You, Gendarmerie, Horros, JobCrypter, Jodis, J-Ransomware, J-Want-To-Cry, Karmen, Kraken 2.0, Kratos, LanRan, Lime, Lime-HT, Luv, Matroska, MireWare, MoonCrypter, MTC, Nobug, Nulltica, onion3cry, OpsVenezuela, Paul, PayOrDie, Pedo, PGPSnippet, Poolezoor, Pransomware, Predator, Qwerty, Random6, Random6 2, Randion, RansomMine, Rootabx, Saramat, Shrug, ShutUpAndDance, Sorry, Symbiom, TearDr0p, Technicy, The Brotherhood, TheZone, tlar, TotalWipeOut, TQV, Ton, VideoBelle, WhiteRose, WhiteRose2, Zalupaid, ZenCrypt, Zenis, ZeroRansom, Zorro.
Чтобы воспользоваться этим инструментом, нужно следовать нижеприведенным инструкциям:
- Скачать HT Brute Forcer.
- Извлечь содержимое архива hidden-tear-bruteforcer.zip и запустить исполняемый файл HiddenTear Bruteforcer.exe.
- Кликнуть по кнопке «Browse Sample» и выбрать зашифрованный образец PNG-файла. Исследователи рекомендуют выбирать файл маленького размера.
- Нажать кнопку «Start Bruteforce», чтобы инициировать процесс подбора ключей расшифровки. Этот процесс может занять определенное время.
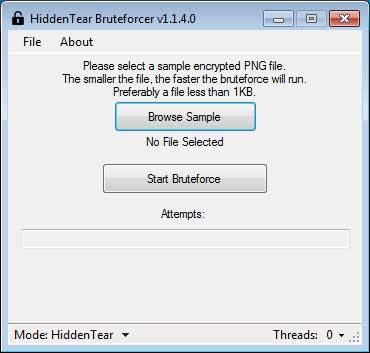
После этого инструмент попытается расшифровать пример файла и попросит подтвердить, корректно ли он расшифровался. Если процесс дешифровки прошел успешно, пользователям необходимо будет выполнить следующие шаги:
- Скачать декриптор HiddenTear.
- Запустить файл hidden-tear-decrypter.exe, ввести ключ, который был найден HT Brute Forcer, и нажать «Decrypt My Files».










