



Жертвы вымогателя HiddenTear теперь могут бесплатно расшифровать файлы

Жертвы вымогателя HiddenTear теперь могут бесплатно расшифровать файлы

Жертвы вымогателя HiddenTear теперь могут бесплатно расшифровать файлы

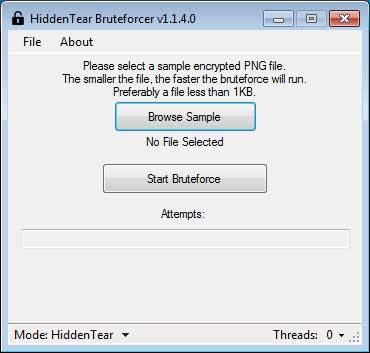
Для пользователей, пострадавших от вымогателя HiddenTear, есть хорошие новости — популярный эксперт в области кибербезопасности Майкл Гиллеспи создал инструмент под названием HT Brute Forcer, он позволит жертвам расшифровать затронутые файлы бесплатно.

Углубимся немного в историю этого шифровальщика — в 2015 году турецкий исследователь Утку Сен опубликовал исходный код HiddenTear в образовательных целях. Это стал первый вредонос такого класса, чей исходный код был свободно выложен в Сети.

Изначальный вариант вымогателя легко поддавался расшифровке. Как следствие, все производные варианты, созданные умельцами, также легко можно было расшифровать.

В настоящее время созданная Гиллеспи утилита HT Brute Forcer поддерживает расшифровку следующих вариантов вымогателя:

8lock8, AnonCrack, Assembly, Balbaz, BankAccountSummary, Bansomqare Wanna, Blank, BloodJaws, Boris, CerberTear, CryptConsole2, CryptoKill, CyberResearcher, Data_Locker, Dev-Nightmare 2xx9, Diamond, Domino, Donut, dotRansom, Executioner, Executioner2, Executioner3, Explerer, FlatChestWare, Frog, Fuck_You, Gendarmerie, Horros, JobCrypter, Jodis, J-Ransomware, J-Want-To-Cry, Karmen, Kraken 2.0, Kratos, LanRan, Lime, Lime-HT, Luv, Matroska, MireWare, MoonCrypter, MTC, Nobug, Nulltica, onion3cry, OpsVenezuela, Paul, PayOrDie, Pedo, PGPSnippet, Poolezoor, Pransomware, Predator, Qwerty, Random6, Random6 2, Randion, RansomMine, Rootabx, Saramat, Shrug, ShutUpAndDance, Sorry, Symbiom, TearDr0p, Technicy, The Brotherhood, TheZone, tlar, TotalWipeOut, TQV, Ton, VideoBelle, WhiteRose, WhiteRose2, Zalupaid, ZenCrypt, Zenis, ZeroRansom, Zorro.

Чтобы воспользоваться этим инструментом, нужно следовать нижеприведенным инструкциям:

  1. Скачать HT Brute Forcer.
  2. Извлечь содержимое архива hidden-tear-bruteforcer.zip и запустить исполняемый файл HiddenTear Bruteforcer.exe.
  3. Кликнуть по кнопке «Browse Sample» и выбрать зашифрованный образец PNG-файла. Исследователи рекомендуют выбирать файл маленького размера.
  4. Нажать кнопку «Start Bruteforce», чтобы инициировать процесс подбора ключей расшифровки. Этот процесс может занять определенное время.

После этого инструмент попытается расшифровать пример файла и попросит подтвердить, корректно ли он расшифровался. Если процесс дешифровки прошел успешно, пользователям необходимо будет выполнить следующие шаги:

  1. Скачать декриптор HiddenTear.
  2. Запустить файл hidden-tear-decrypter.exe, ввести ключ, который был найден HT Brute Forcer, и нажать «Decrypt My Files».

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru