



Мошенники вымогают биткоины, угрожая взорвать предприятия

Мошенники вымогают биткоины, угрожая взорвать предприятия

Мошенники вымогают биткоины, угрожая взорвать предприятия

Департамент полиции Нью-Йорка (NYPD) предупредил о рассылке писем шантажистов, которые утверждают, что приведут в действие взрывной механизм, если не будет оплачена определенная сумма в криптовалюте. В данной кампании мошенники требуют у жертв биткоин.

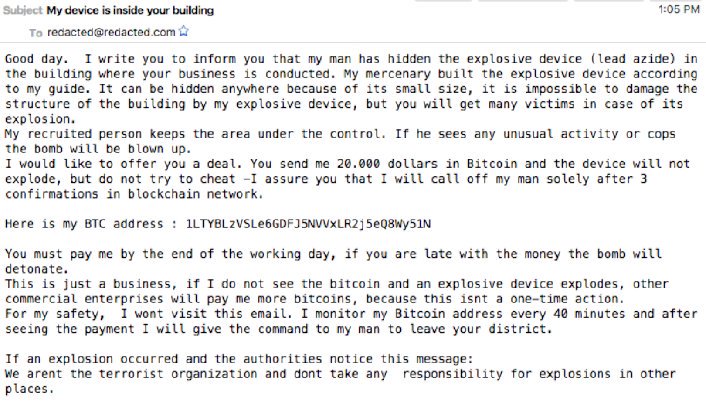
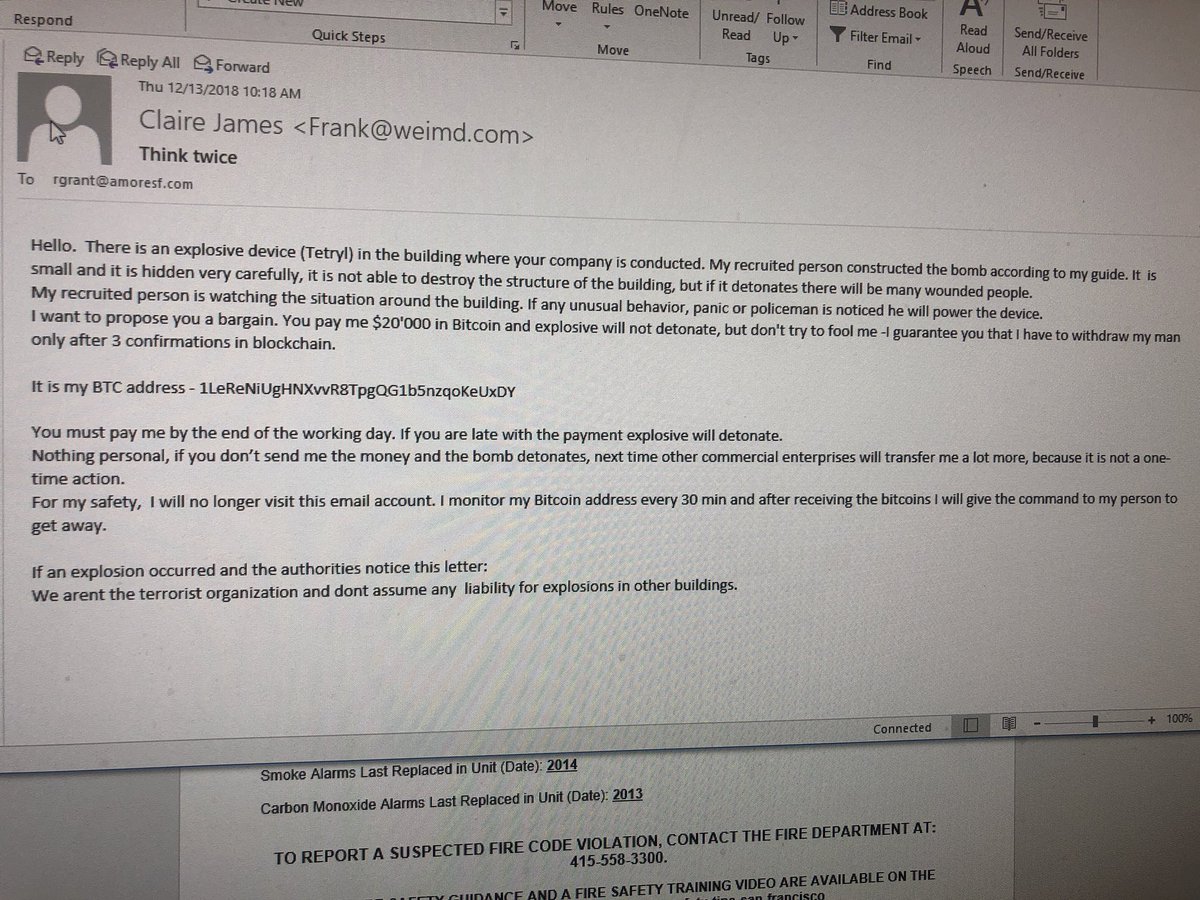
Ситуация выглядит следующим образом — сотрудник какой-либо компании получает письмо, в котором вымогатели утверждают, что они готовы взорвать его рабочее место, если он не переведет им биткоины.

«Такие письма были отправлены многим предприятиям, однако взрывных устройств ни в одном из них обнаружено не было», — пишет NYPD в Twitter.

Все указывает на то, что это обыкновенный шантаж с элементами блефа — естественно, злоумышленники не закладывали никаких бомб. Просто они хотят поживиться, используя естественный страх сотрудников предприятий.

Общая сумма, которую требуют мошенники в биткоинах, — $20 000. Вот так выглядят письма (пострадавшие поделились скриншотами):

В NYPD заявили, что подключили к расследованию и другие правоохранительные органы.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru