



Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Команда McAfee Advanced Threat Research совместно с McAfee Labs Malware Operations Group обнаружили новую глобальную вредоносную кампанию, которая нацелена на ядерную, оборонную, энергетическую и финансовую инфраструктуры. Специалисты присвоили этой кампании имя — операция «Sharpshooter».

В ходе атак киберпреступники задействуют размещенный в памяти вредонос, который загружает пейлоад второго уровня — Rising Sun для дальнейшей эксплуатации.

«Мы назвали этот вредонос Rising Sun. Согласно нашему анализу, Rising Sun использует исходный код бэкдора Duuzer, который присутствовал в атаках киберпреступной группы Lazarus в 2015 году», — пишут эксперты в отчете.

Эксперты McAfee считают, что связь между Sharpshooter и группой Lazarus настолько очевидна, что можно сделать вывод — за операцией стоят именно эти злоумышленники. Либо атакующие пытаются ввести исследователей в заблуждение.

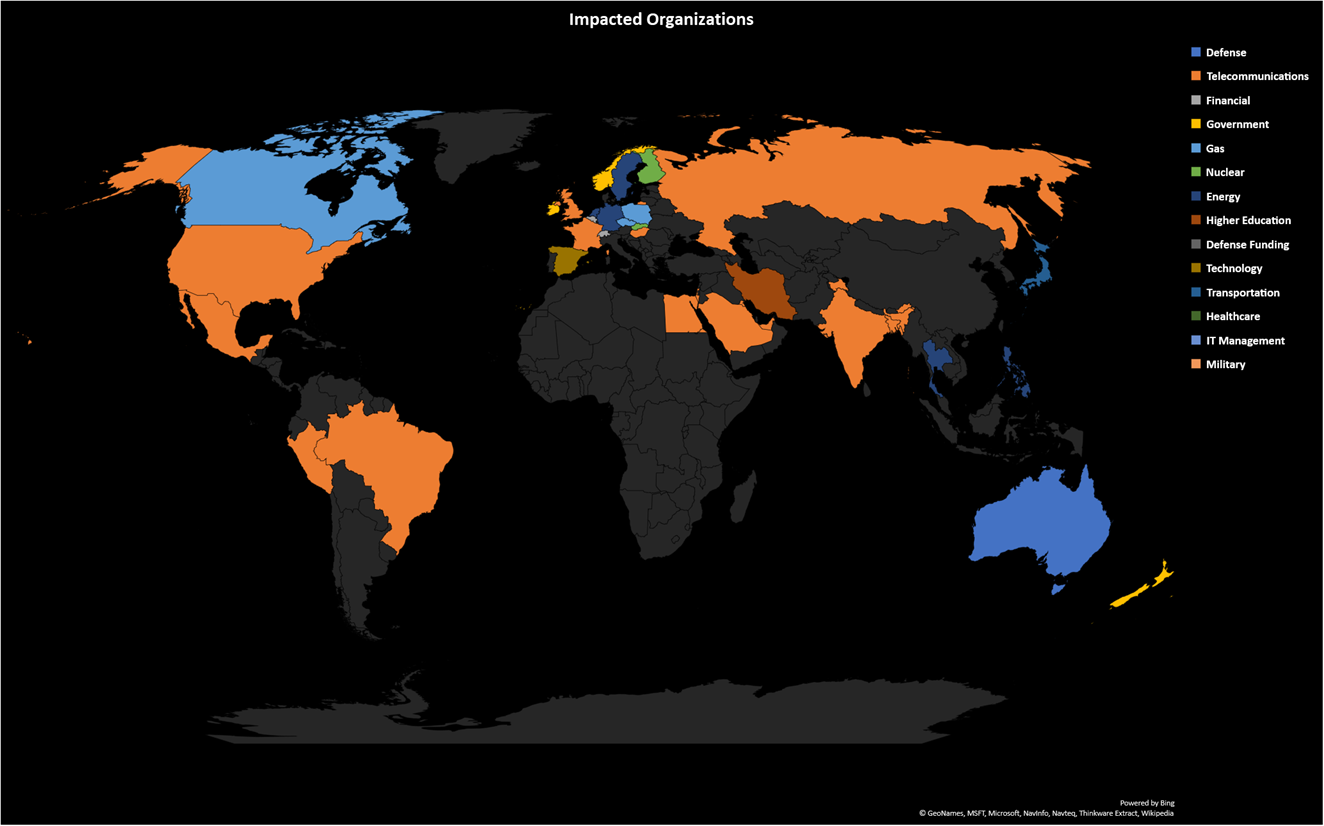
В октябре-ноябре специалисты зафиксировали присутствие Rising Sun в 87 организациях по всему миру, однако больший процент атакованных компаний располагался в США. Также было отмечено, что большинство организаций-жертв либо были англоговорящими, либо имели англоговорящий офис.

В ходе своей кампании злоумышленники под видом поиска сотрудников собирали информацию о служащих организаций. Основными целями выступали оборонные и государственные структуры.

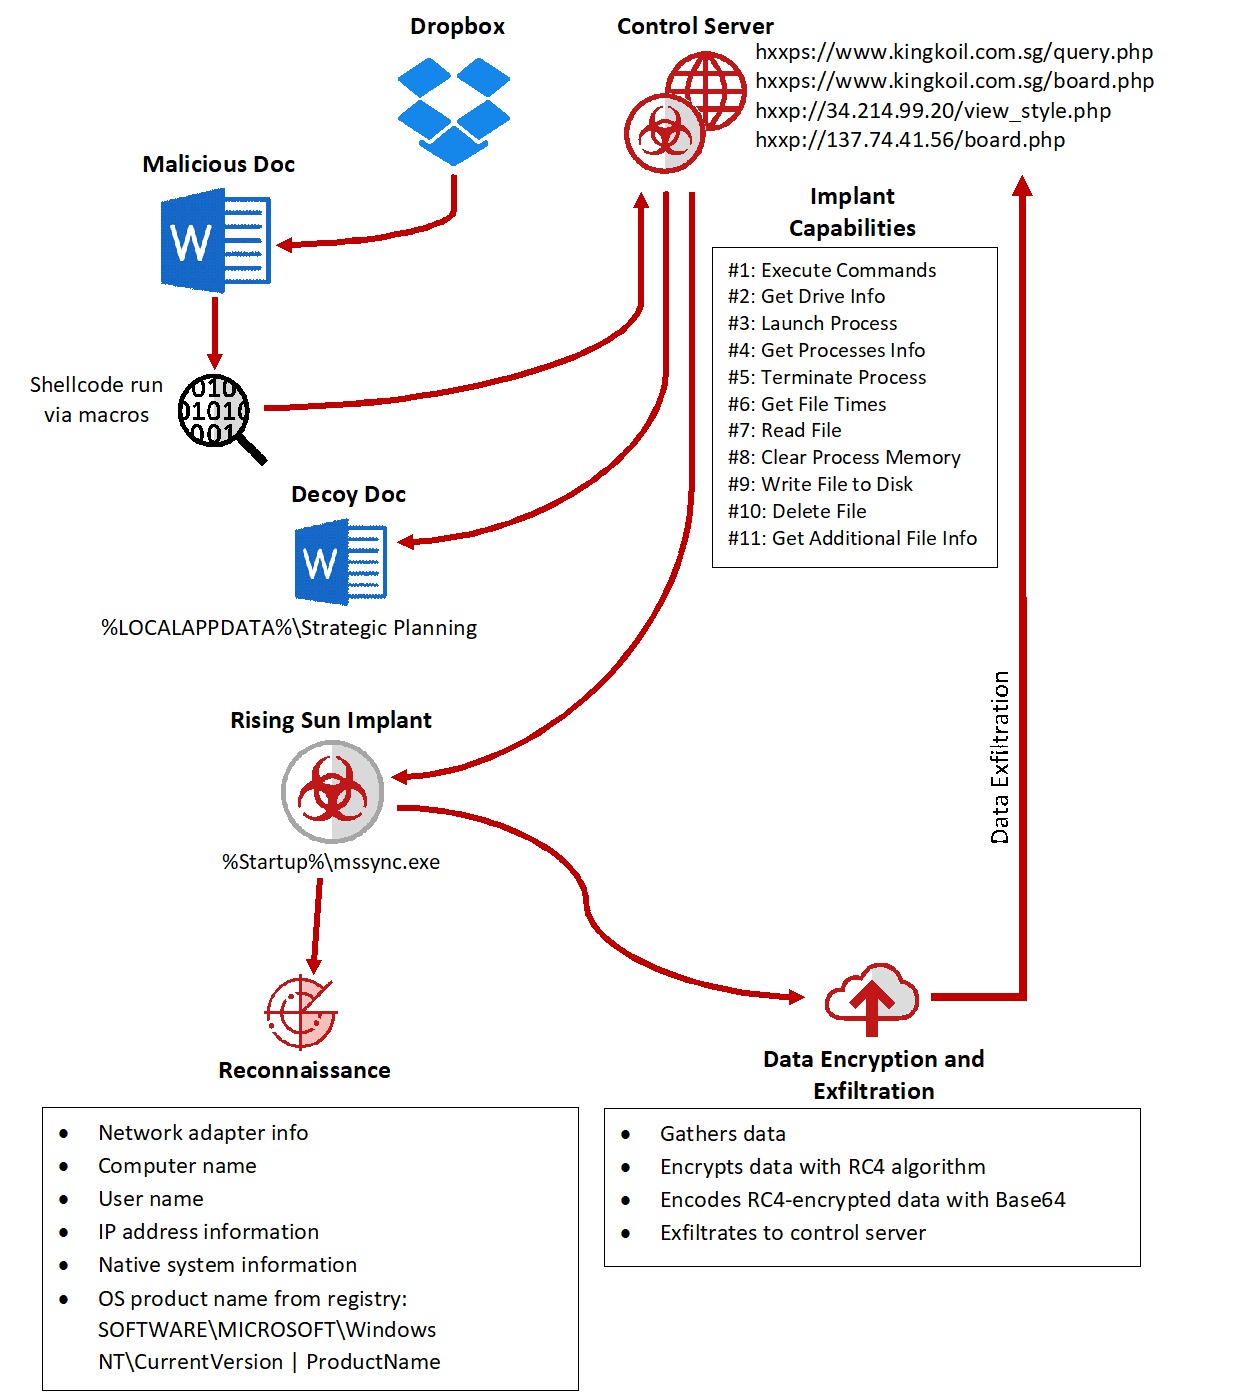
Согласно схеме, опубликованной специалистами McAfee, киберпреступники распространяли вредоносные документы Word через сервис Dropbox. После заражения с помощью вредоносных макросов данные компьютера жертвы отправлялись на командный сервер C&C злоумышленников.

Анализируя полученную информацию, преступники планировали дальнейшие шаги.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru