



Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Команда McAfee Advanced Threat Research совместно с McAfee Labs Malware Operations Group обнаружили новую глобальную вредоносную кампанию, которая нацелена на ядерную, оборонную, энергетическую и финансовую инфраструктуры. Специалисты присвоили этой кампании имя — операция «Sharpshooter».

В ходе атак киберпреступники задействуют размещенный в памяти вредонос, который загружает пейлоад второго уровня — Rising Sun для дальнейшей эксплуатации.

«Мы назвали этот вредонос Rising Sun. Согласно нашему анализу, Rising Sun использует исходный код бэкдора Duuzer, который присутствовал в атаках киберпреступной группы Lazarus в 2015 году», — пишут эксперты в отчете.

Эксперты McAfee считают, что связь между Sharpshooter и группой Lazarus настолько очевидна, что можно сделать вывод — за операцией стоят именно эти злоумышленники. Либо атакующие пытаются ввести исследователей в заблуждение.

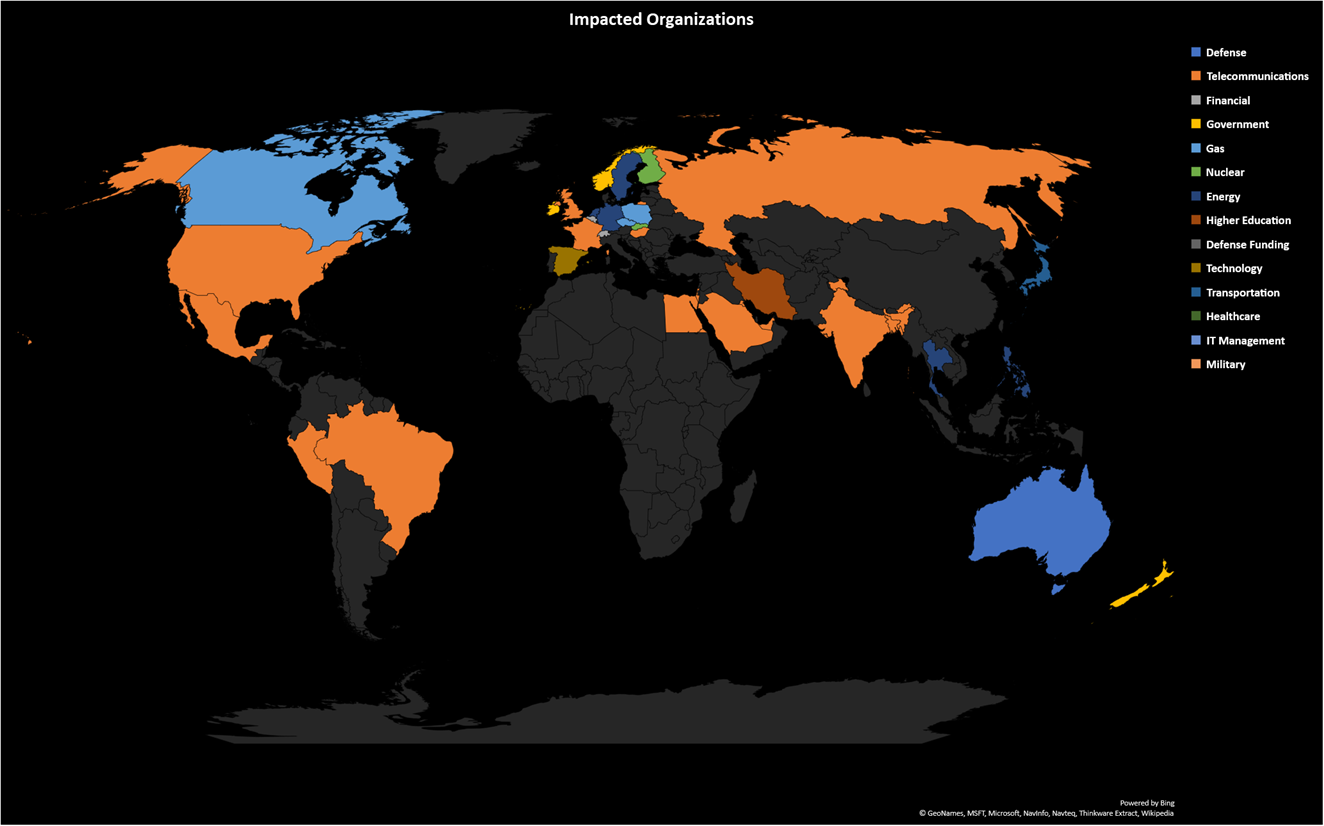
В октябре-ноябре специалисты зафиксировали присутствие Rising Sun в 87 организациях по всему миру, однако больший процент атакованных компаний располагался в США. Также было отмечено, что большинство организаций-жертв либо были англоговорящими, либо имели англоговорящий офис.

В ходе своей кампании злоумышленники под видом поиска сотрудников собирали информацию о служащих организаций. Основными целями выступали оборонные и государственные структуры.

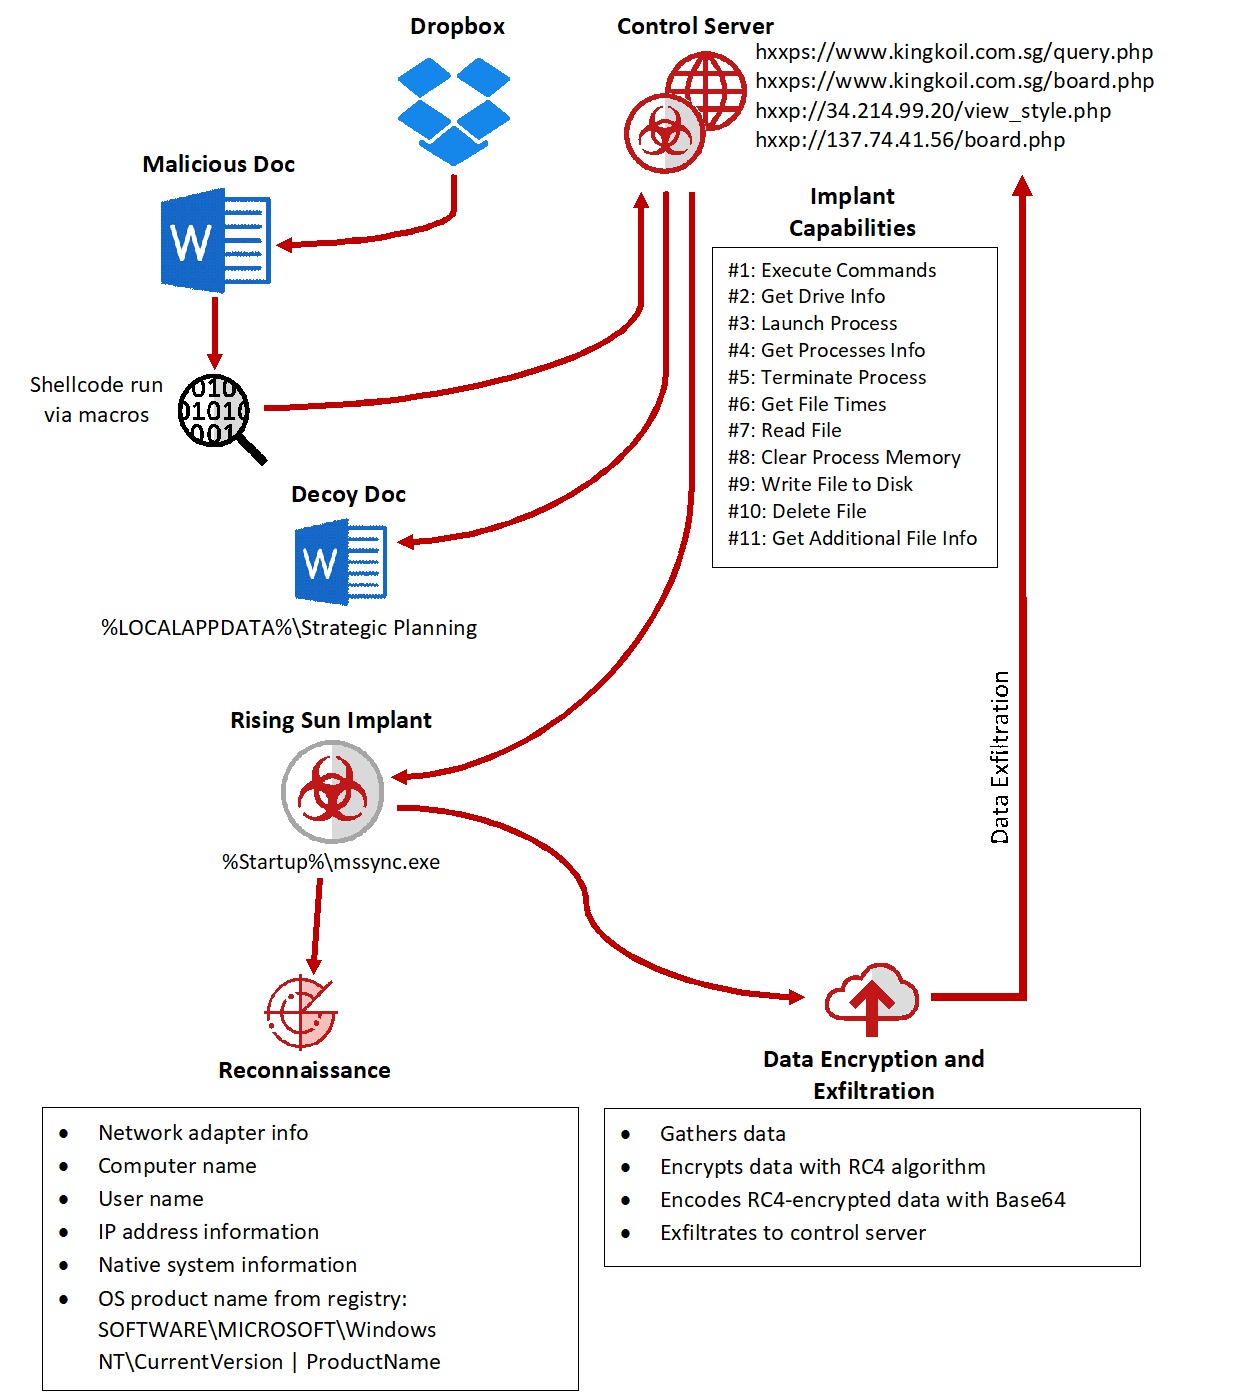
Согласно схеме, опубликованной специалистами McAfee, киберпреступники распространяли вредоносные документы Word через сервис Dropbox. После заражения с помощью вредоносных макросов данные компьютера жертвы отправлялись на командный сервер C&C злоумышленников.

Анализируя полученную информацию, преступники планировали дальнейшие шаги.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru