



Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

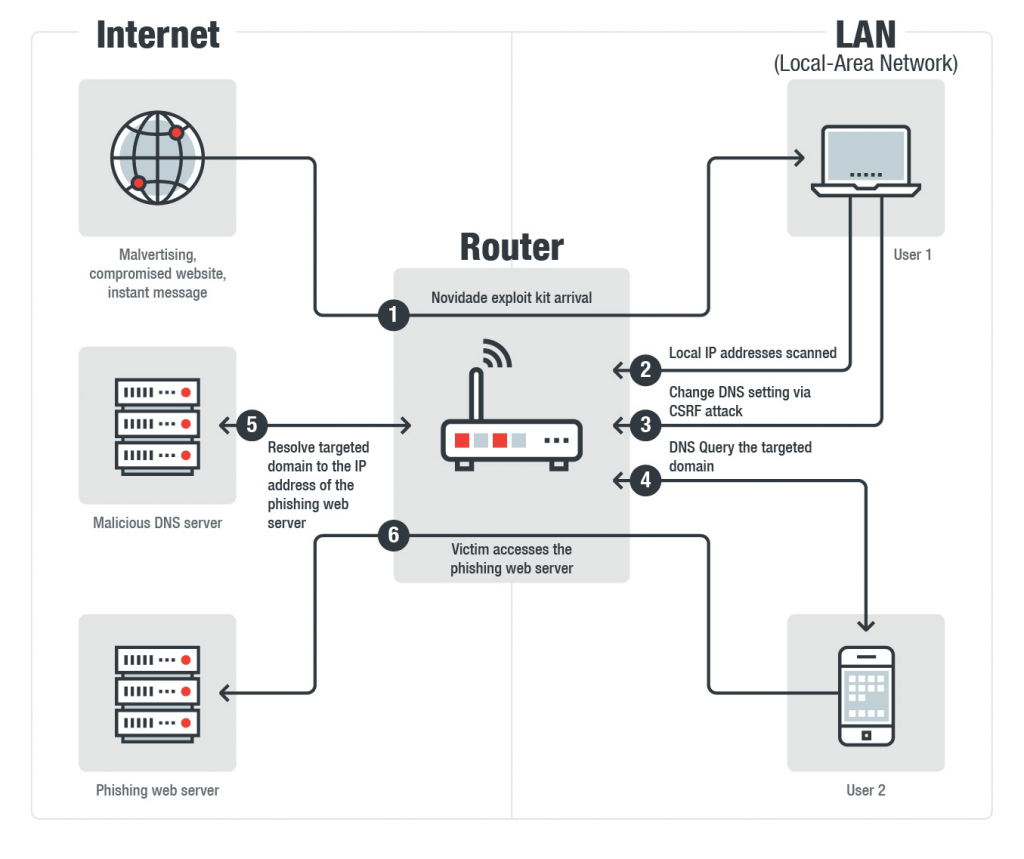
Специалисты компании Trend Micro рассказали о новом наборе эксплойтов, который получил имя Novidade («новинка» по-португальски). С помощью этого набора злоумышленники атакуют SOHO-маршрутизаторы и компрометируют подключенные к Сети устройства.

В ходе своих атак эксплойт Novidade прибегает к эксплуатации уязвимости CSRF. С ее помощью он изменяет настройки DNS атакованных маршрутизаторов с целью перенаправления трафика на IP-адрес, который находится под контролем злоумышленников.

В настоящее время Novidade используется в нескольких отдельных вредоносных кампаниях. Эксперты полагают, что либо авторы продали свое детище нескольким киберпреступным группам, либо исходный код набора эксплойтов просочился в Сеть.

Большинство вредоносных кампаний, в которых используется Novidade, ориентированы на фишинговые рассылки, целью которых является кража учетных данных клиентов бразильских кредитных организаций.

«Мы обнаружили, что Novidade доставляется жертвам с помощью самых разнообразных методов, среди которых и malvertising [использование онлайн-рекламы для распространения вредоносных программ — прим. ред.], и скомпрометированные сайты, и сервисы мгновенных сообщений», — говорится в отчете Trend Micro.

После установки соединения Novidade отправляет запрос на определенный IP-адрес на загрузку пейлоада, зашифрованного в base64. Вредоносный код также пытается войти в систему атакуемого роутера, используя набор стандартных учетных данных.

Затем запускается атака вида CSRF, с помощью которой вредонос меняет настройки DNS.

Список атакуемых роутеров (а также используемые уязвимости) приводим ниже:

  • A-Link WL54AP3 / WL54AP2 (CVE-2008-6823)
  • D-Link DSL-2740R
  • D-Link DIR 905L
  • Medialink MWN-WAPR300 (CVE-2015-5996)
  • Motorola SBG6580
  • Realtron
  • Roteador GWR-120
  • Secutech RiS-11/RiS-22/RiS-33 (CVE-2018-10080)
  • TP-Link TL-WR340G / TL-WR340GD
  • TP-Link WR1043ND V1 (CVE-2013-2645)
Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru