



В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

Вид кибермошенничества, получивший имя «sextortion», вышел на новый уровень — теперь киберпреступники стремятся заразить своих жертв вымогателем GandCrab, а также трояном Azorult, способным похищать информацию.

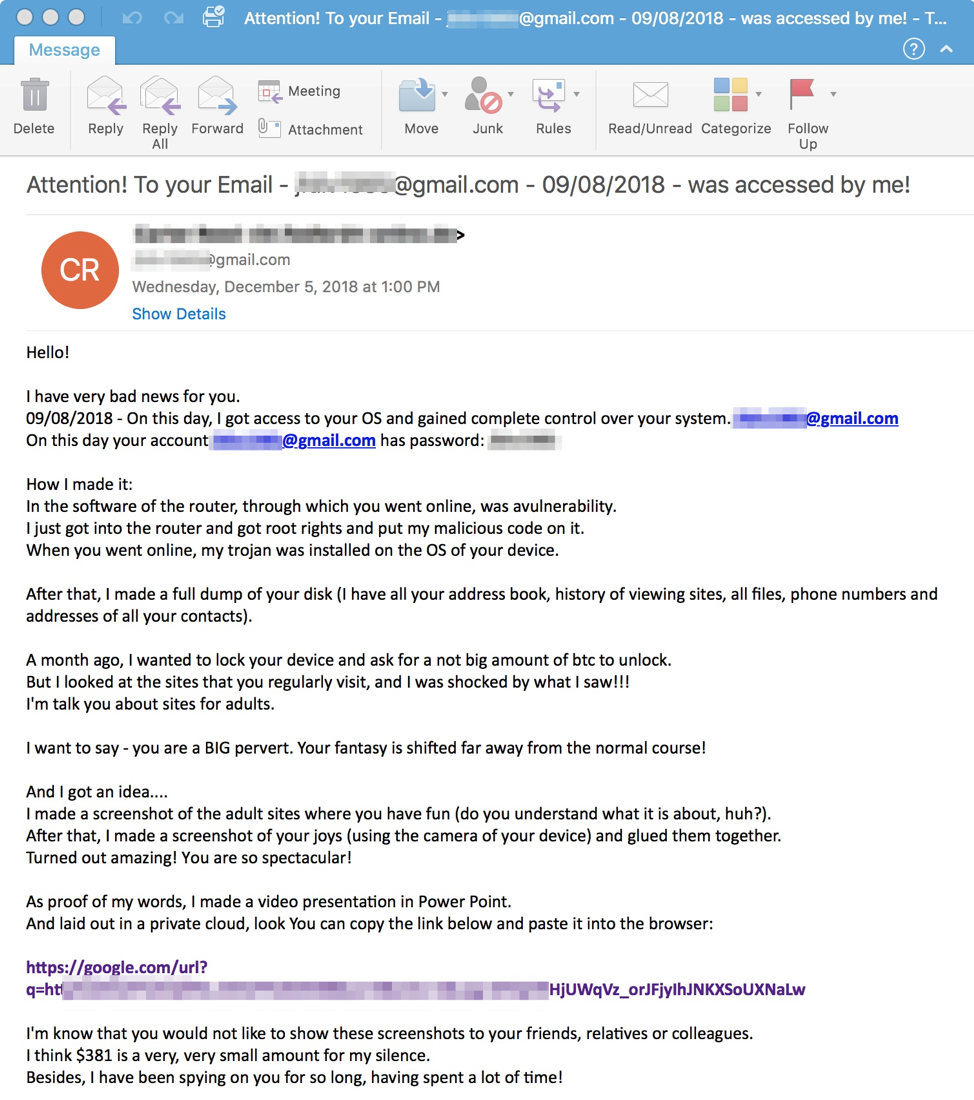
Sextortion осуществляется с помощью электронной почты — пользователю приходит письмо, в котором злоумышленник утверждает, что получил доступ к его компьютеру, а также записал видео во время посещения сайтов для взрослых.

Такие письма иногда даже содержат пароли пользователя, которые якобы удалось похитить в ходе взлома. Это придает заявлениям мошенника больший вес.

Обычно преступники просят перевести криптовалюту (чаще всего биткоин) на их счет, иначе они опубликуют записанное видео. На самом же деле, никакого видео не существует в природе, это обычный блеф с целью вымогательства.

О новой кампании sextortion рассказали эксперты Proofpoint — вместо требования заплатить биткоины злоумышленники призывают загрузить видео с жертвой в главной роли. По ссылке находится ZIP-архив, в котором содержится исполняемый файл. При запуске этого файла на компьютер пользователя устанавливается вредоносная программа.

«Нам удалось зафиксировать ряд вредоносных писем, в которых содержались ссылки на загрузку трояна AZORult, который позже загружал на компьютер вымогатель GandCrab», — говорится в отчете Proofpoint.

По мнению экспертов, такая тактика даже опаснее — пользователь, испугавшись, захочет проверить наличие такого видео, что выльется в заражение компьютера трояном. Сам Azorult сначала похитит такую информацию, как учетные данные для входа в систему, файлы cookies и многое другое.

После этого он загрузит в систему GandCrab, а вымогатель зашифрует данные на компьютере.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru