



В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

Вид кибермошенничества, получивший имя «sextortion», вышел на новый уровень — теперь киберпреступники стремятся заразить своих жертв вымогателем GandCrab, а также трояном Azorult, способным похищать информацию.

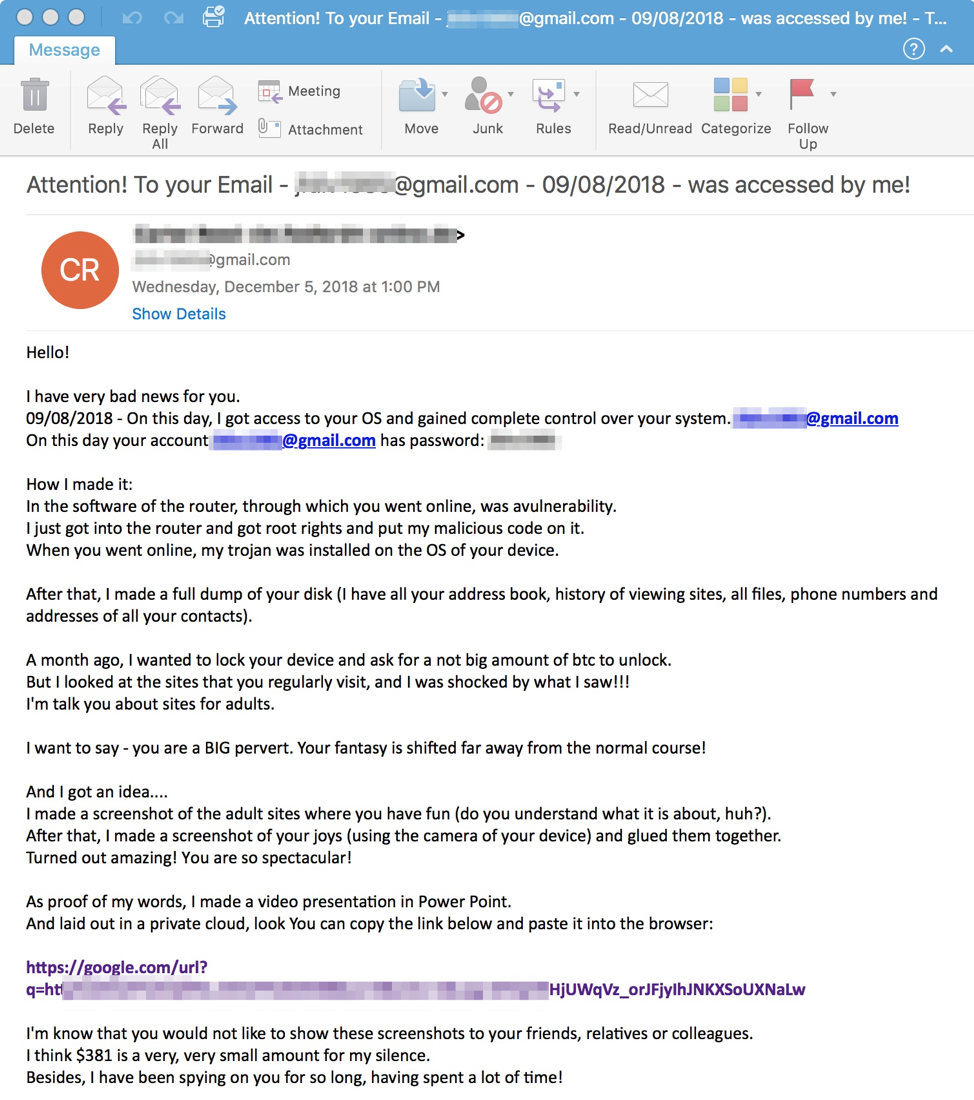
Sextortion осуществляется с помощью электронной почты — пользователю приходит письмо, в котором злоумышленник утверждает, что получил доступ к его компьютеру, а также записал видео во время посещения сайтов для взрослых.

Такие письма иногда даже содержат пароли пользователя, которые якобы удалось похитить в ходе взлома. Это придает заявлениям мошенника больший вес.

Обычно преступники просят перевести криптовалюту (чаще всего биткоин) на их счет, иначе они опубликуют записанное видео. На самом же деле, никакого видео не существует в природе, это обычный блеф с целью вымогательства.

О новой кампании sextortion рассказали эксперты Proofpoint — вместо требования заплатить биткоины злоумышленники призывают загрузить видео с жертвой в главной роли. По ссылке находится ZIP-архив, в котором содержится исполняемый файл. При запуске этого файла на компьютер пользователя устанавливается вредоносная программа.

«Нам удалось зафиксировать ряд вредоносных писем, в которых содержались ссылки на загрузку трояна AZORult, который позже загружал на компьютер вымогатель GandCrab», — говорится в отчете Proofpoint.

По мнению экспертов, такая тактика даже опаснее — пользователь, испугавшись, захочет проверить наличие такого видео, что выльется в заражение компьютера трояном. Сам Azorult сначала похитит такую информацию, как учетные данные для входа в систему, файлы cookies и многое другое.

После этого он загрузит в систему GandCrab, а вымогатель зашифрует данные на компьютере.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru