



В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

Вид кибермошенничества, получивший имя «sextortion», вышел на новый уровень — теперь киберпреступники стремятся заразить своих жертв вымогателем GandCrab, а также трояном Azorult, способным похищать информацию.

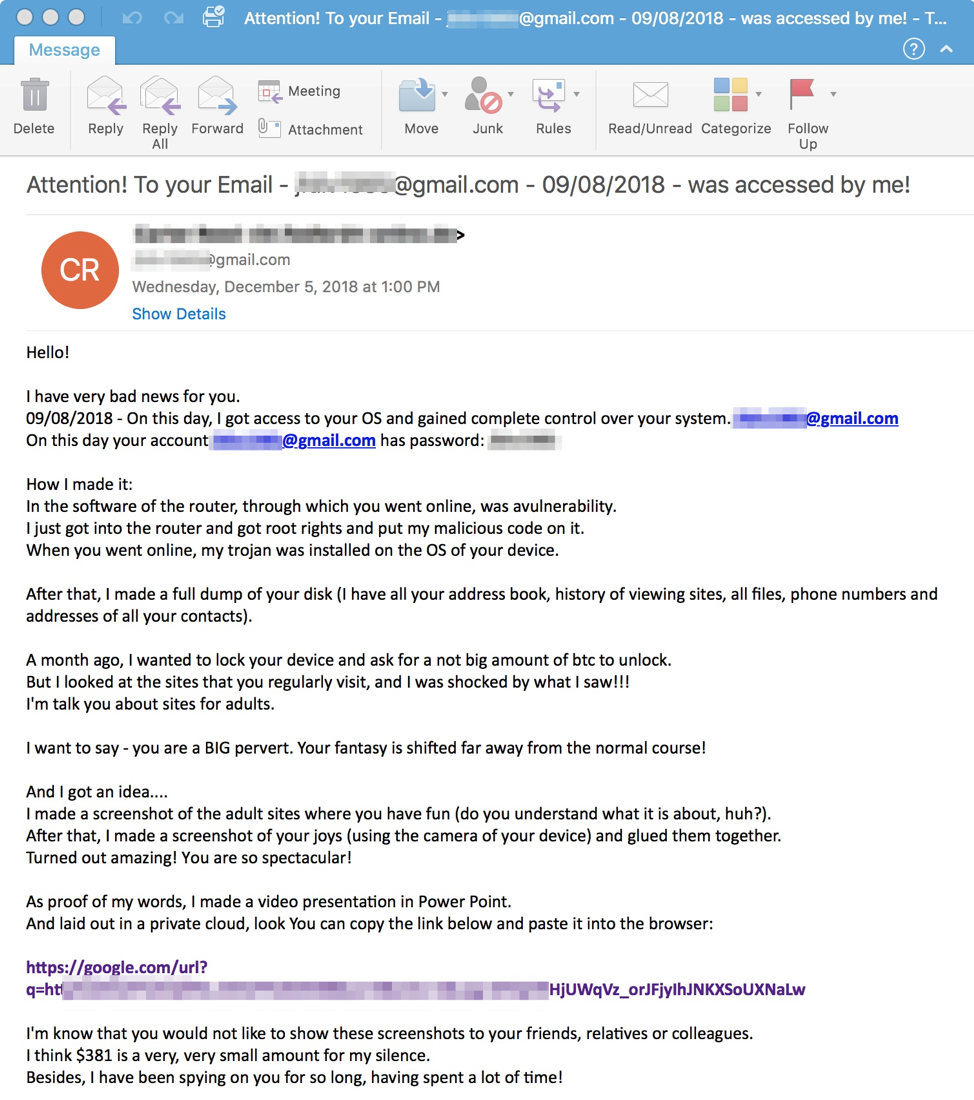
Sextortion осуществляется с помощью электронной почты — пользователю приходит письмо, в котором злоумышленник утверждает, что получил доступ к его компьютеру, а также записал видео во время посещения сайтов для взрослых.

Такие письма иногда даже содержат пароли пользователя, которые якобы удалось похитить в ходе взлома. Это придает заявлениям мошенника больший вес.

Обычно преступники просят перевести криптовалюту (чаще всего биткоин) на их счет, иначе они опубликуют записанное видео. На самом же деле, никакого видео не существует в природе, это обычный блеф с целью вымогательства.

О новой кампании sextortion рассказали эксперты Proofpoint — вместо требования заплатить биткоины злоумышленники призывают загрузить видео с жертвой в главной роли. По ссылке находится ZIP-архив, в котором содержится исполняемый файл. При запуске этого файла на компьютер пользователя устанавливается вредоносная программа.

«Нам удалось зафиксировать ряд вредоносных писем, в которых содержались ссылки на загрузку трояна AZORult, который позже загружал на компьютер вымогатель GandCrab», — говорится в отчете Proofpoint.

По мнению экспертов, такая тактика даже опаснее — пользователь, испугавшись, захочет проверить наличие такого видео, что выльется в заражение компьютера трояном. Сам Azorult сначала похитит такую информацию, как учетные данные для входа в систему, файлы cookies и многое другое.

После этого он загрузит в систему GandCrab, а вымогатель зашифрует данные на компьютере.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru