



Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Злоумышленники используют старый баг Firefox, чтобы удерживать пользователей на вредоносных сайтах. Самое удивительное в этой ситуации — багу 11 лет, Mozilla не смогла устранить эту брешь с апреля 2007 года, когда появилось первое сообщение об уязвимости в популярном браузере.

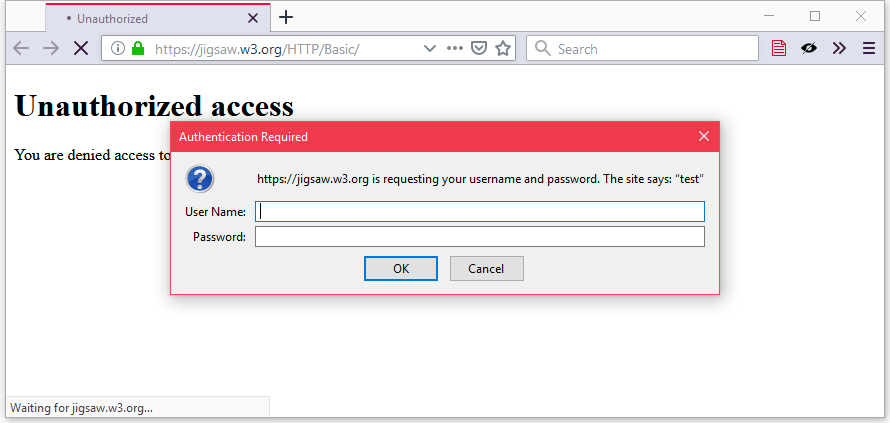
Суть бага сводится к обработке iframe, который располагается в коде страницы вредоносного сайта. Этот iframe осуществляет запрос HTTP-аутентификации на другом домене. В результате этого появляется форма ввода имени пользователя и пароля:

На протяжении последних нескольких лет злоумышленники всех сортов заманивали пользователей на вредоносные сайты, где беспрерывно демонстрировалась реклама, осуществлялись мошеннические схемы с техподдержкой, а также распространялись вредоносные обновления для программ.

Как только пользователь хотел закрыть эту страницу, злонамеренные сайты инициировали запрос аутентификации, причем он был зациклен — то есть если жертва пыталась закрыть это окно, оно сразу появлялось снова.

Таким образом пользователь удерживался на вредоносном ресурсе до тех пор, пока ему не приходило в голову закрыть браузер целиком. Несмотря на многочисленные сообщения об этом баге (коих было не менее семи), Mozilla по какой-то причине оставила его без внимания. Это позволило злоумышленникам успешно эксплуатировать его годами.

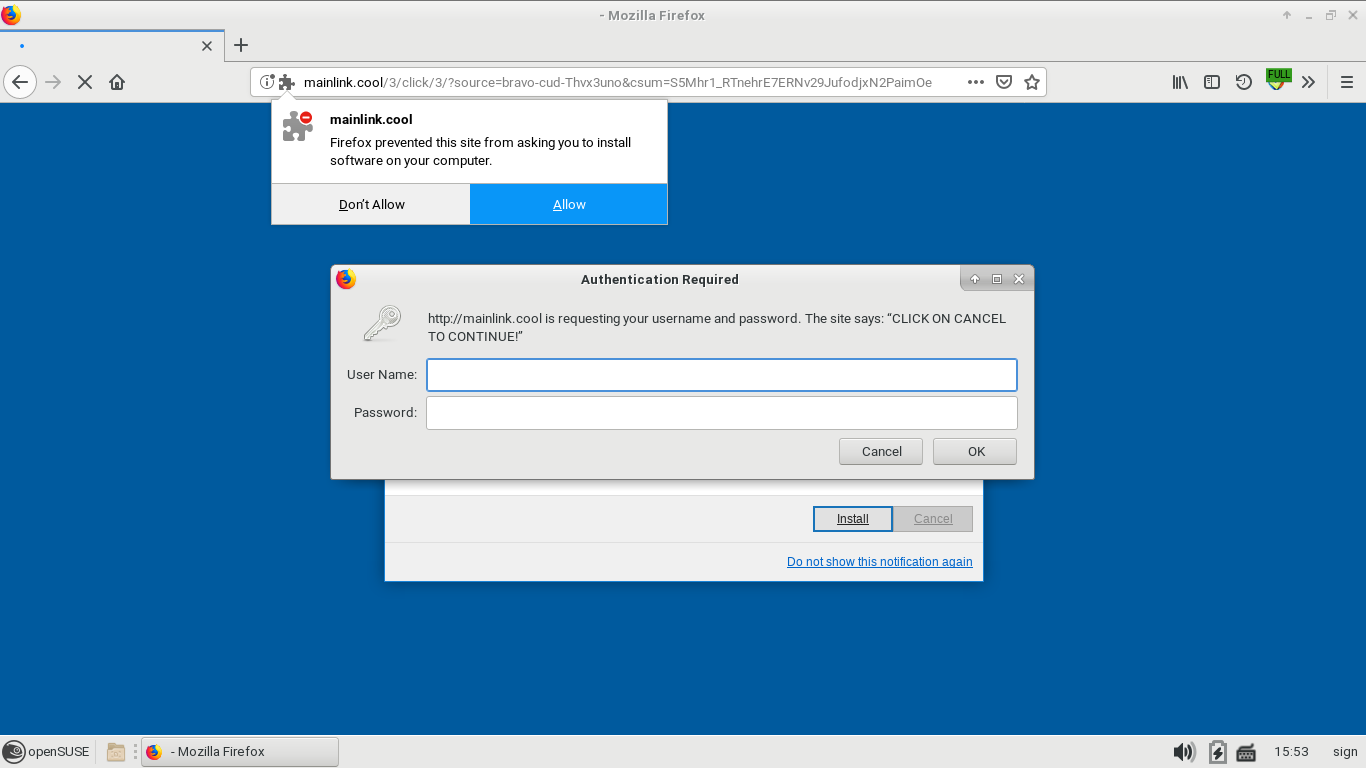
Очередной пользователь, сообщивший недавно о проблеме, заявил, что злоумышленники пытались заставить его установить сомнительное расширение для Firefox. Именно в ходе этой атаки пользователь постоянно получал зацикленные запросы аутентификации, которые не давали ему закрыть страницу:

Обозреватели Edge и Chrome лишены этой проблемы — в браузере от Microsoft задержка времени позволяет успеть закрыть окно между запросами аутентификации. А Chrome вообще использует для этого отдельный изолированный процесс, который легко можно закрыть.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru