



Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Эксперты в области кибербезопасности из команды Wordfence обнаружили ботнет, насчитывающий 20 000 сайтов на WordPress, которые участвуют в компрометации других инсталляций этого движка.

Цель ботнета — заполучить в свое распоряжение как можно больше ресурсов, которые работают с популярной CMS.

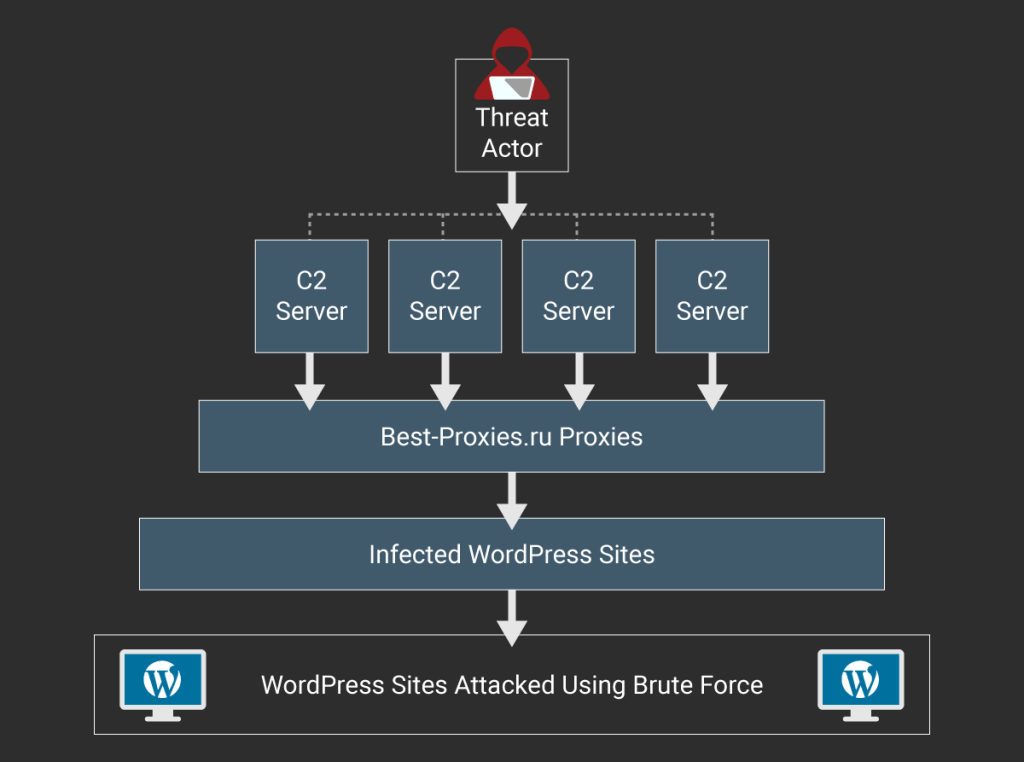
«Киберпреступники используют связку из четырех командных серверов C&C для отправки запросов около 14 000 прокси-серверам, за которыми стоит российский провайдер best-proxies[.]ru», — говорится в отчете, опубликованном WordFence.

«Они используют эти прокси для анонимизации трафика самого командного центра. Проходя через эти прокси-серверы, запросы отправляются на 20 000 зараженных сайтов на движке WordPress. На этих ресурсах работает скрипт, который атакует другие сайты с этой CMS».

В итоге ботнет осуществляет банальную атаку вида брутфорс, причем он уже сгенерировал более 5 миллионов запросов аутентификации. Ботнет предпринимает попытки аутентификации XML-RPC для доступа к привилегированным аккаунтам.

Интерфейс XML-RPC позволяет пользователям удаленно публиковать контент на сайтах под управлением WordPress, используя API. Этот интерфейс располагается в root-директории установки WordPress, в файле xmlrpc.php.

К сожалению, интерфейс предоставляет брутфорсерам отличную возможность для атаки — количество API-запросов ничем не ограничивается. Схема атаки выглядит так:

Как только ботнету удается скомпрометировать очередной сайт, управляемый популярной CMS, он начинает участвовать в атаках на такие же ресурсы.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru