



Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Эксперты в области кибербезопасности из команды Wordfence обнаружили ботнет, насчитывающий 20 000 сайтов на WordPress, которые участвуют в компрометации других инсталляций этого движка.

Цель ботнета — заполучить в свое распоряжение как можно больше ресурсов, которые работают с популярной CMS.

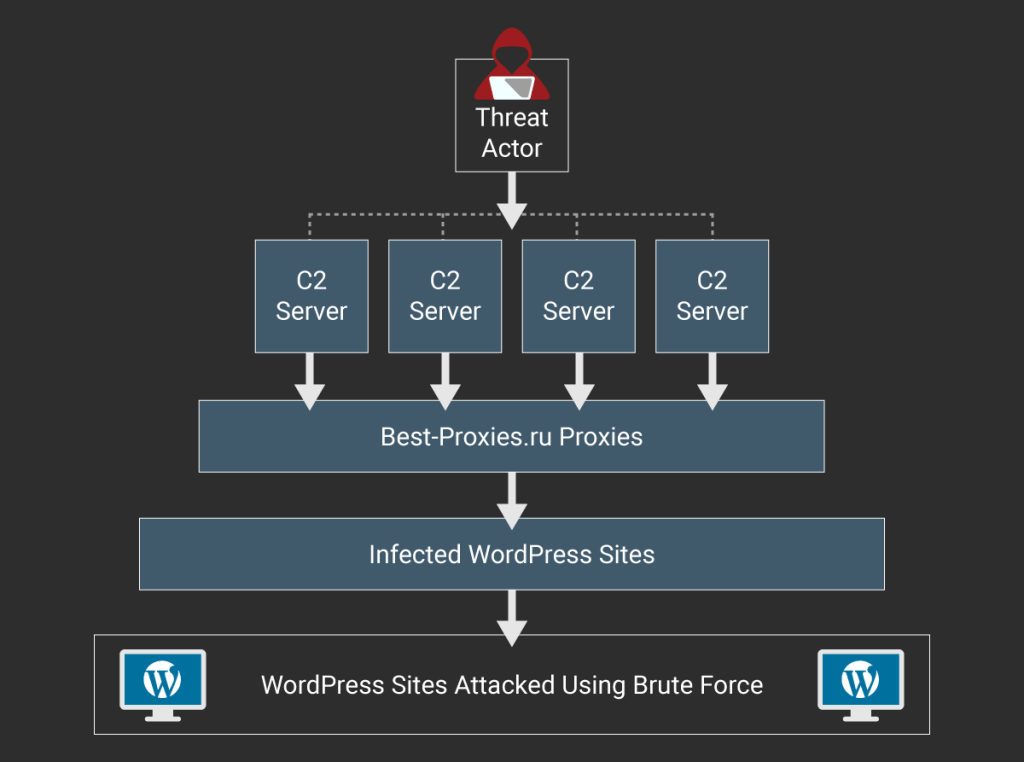
«Киберпреступники используют связку из четырех командных серверов C&C для отправки запросов около 14 000 прокси-серверам, за которыми стоит российский провайдер best-proxies[.]ru», — говорится в отчете, опубликованном WordFence.

«Они используют эти прокси для анонимизации трафика самого командного центра. Проходя через эти прокси-серверы, запросы отправляются на 20 000 зараженных сайтов на движке WordPress. На этих ресурсах работает скрипт, который атакует другие сайты с этой CMS».

В итоге ботнет осуществляет банальную атаку вида брутфорс, причем он уже сгенерировал более 5 миллионов запросов аутентификации. Ботнет предпринимает попытки аутентификации XML-RPC для доступа к привилегированным аккаунтам.

Интерфейс XML-RPC позволяет пользователям удаленно публиковать контент на сайтах под управлением WordPress, используя API. Этот интерфейс располагается в root-директории установки WordPress, в файле xmlrpc.php.

К сожалению, интерфейс предоставляет брутфорсерам отличную возможность для атаки — количество API-запросов ничем не ограничивается. Схема атаки выглядит так:

Как только ботнету удается скомпрометировать очередной сайт, управляемый популярной CMS, он начинает участвовать в атаках на такие же ресурсы.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru