



Фитнес-приложения для iOS обманом выманивали деньги пользователей

Фитнес-приложения для iOS обманом выманивали деньги пользователей

Фитнес-приложения для iOS обманом выманивали деньги пользователей

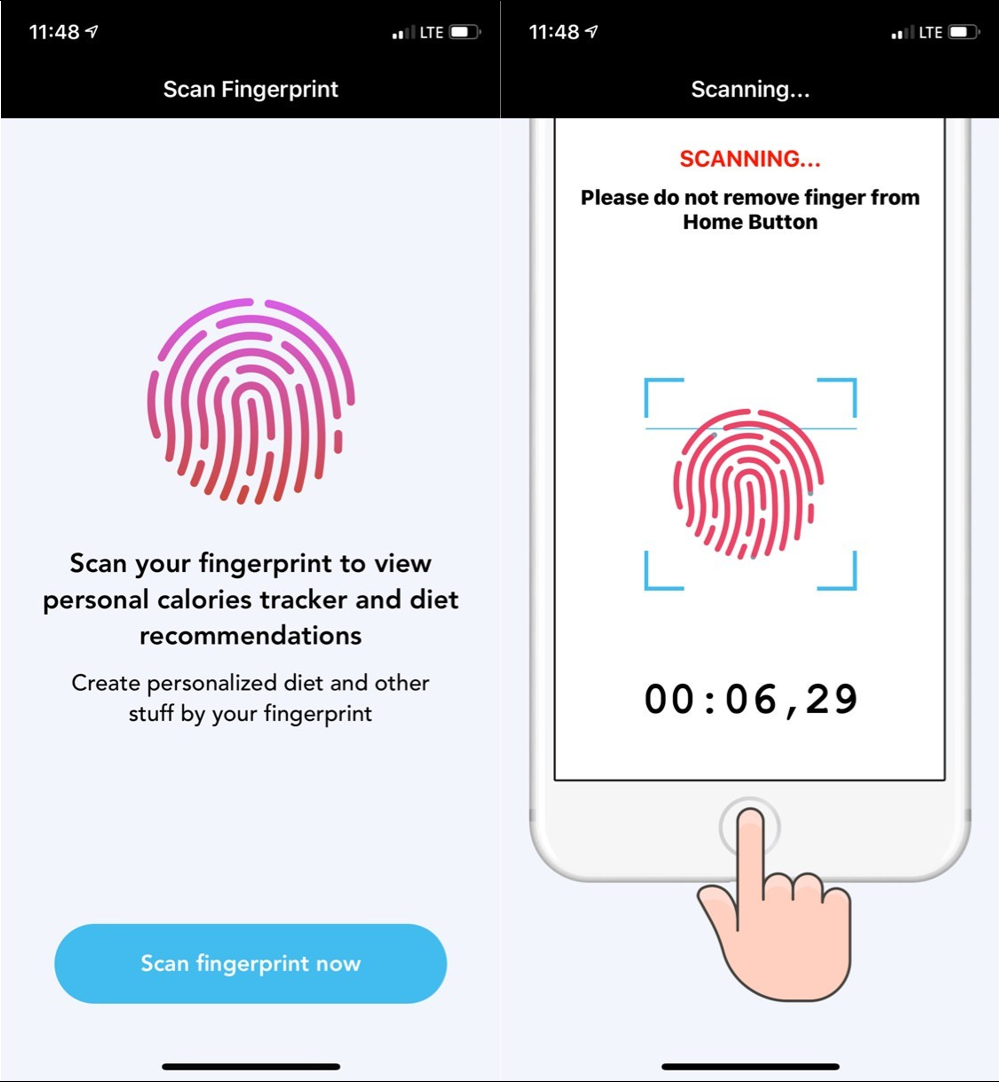
Пользователи фитнес-приложений Fitness Balance и Calories Tracker для iOS стали жертвами мошенников, которые обманом выманивали у них деньги. В своей злонамеренной схеме злоумышленники прибегали к использованию биометрии пользователей — сканировали отпечатки пальцев.

Все помнят, что в старых моделях iPhone есть функция сканирования отпечатков пальцев, без которой пользователи, пожалуй, уже даже не представляют работу со своим гаджетом.

Именно этим и воспользовались недобросовестные разработчики приложений, которые якобы помогают похудеть. От пользователя требовалось просканировать свои отпечатки для «разработки специальной диеты».

Именно в этот момент происходила операция оплаты улучшенной версии приложений — после того, как пользователь разместил свой палец на сканере, программы оперативно подгружали страницу оплаты. Обычно пользователь не успевал заподозрить неладное и убрать палец, следовательно, оплата проходила.

Как сообщает специалист ESET, в результате пользователи Fitness Balance расставались с $120, а те, кто скачал Calories Tracker — с $140.

Причем желание во что бы то ни стало заполучить деньги пользователя в случае этих приложений очевидно — если пользователь не отсканирует отпечаток, приложения попытаются снять деньги за счет очередной хитрости — заставки с текстом «Продолжить».

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru