



Facebook Messenger разослал старые сообщения умершего человека

Facebook Messenger разослал старые сообщения умершего человека

Facebook Messenger разослал старые сообщения умершего человека

В работе сервиса для обмена сообщениями Facebook Messenger, судя по всему, произошел сбой. Некоторые пользователи пожаловались на то, что мессенджер прислал им сообщения из прошлого. Один пользователь даже сообщил о пришедшем ему сообщении от ныне покойного человека.

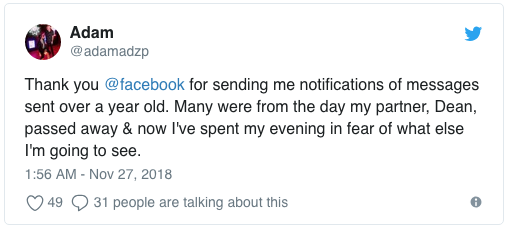
О таком поведении Facebook Messenger сообщил пользователь Twitter под именем Adam. Он пишет следующее:

«Спасибо тебе, @facebook, за уведомления о сообщениях, которым больше года. Многие из этих сообщений были отправлены в день смерти моего партнера Дина. Теперь я проведу свой вечер в страхе, что же мне еще придется увидеть».

О проблемах с отправкой старых сообщений сообщили также другие пользователи в комментариях к твиту Адама. Многие из них раздраженно высказывались в адрес социальной сети, которая, по их мнению, управляется некомпетентными людьми.

Представители Facebook подтвердили, что такая проблема действительно имела место, она была вызвана обновлением программного обеспечения. На данный момент все вернулось в норму.

В этом месяце стало известно, что функция «отменить отправку сообщения», которую многие пользователи уже давно ждут, наконец будет реализована в Facebook Messenger. Об этом в Twitter сообщил Мэтт Наварра, который обнаружил нововведение в примечаниях к будущему релизу приложения.

А вот в рейтинге безопасных мессенджеров по версии Artezio Facebook Messenger занял последнее место, получив самую низкую оценку специалистов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru