



Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

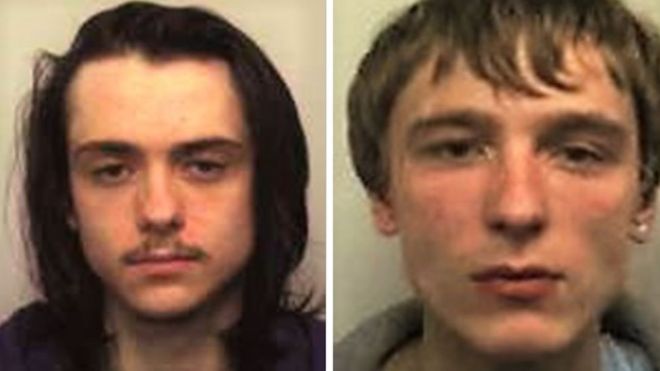
Двое киберпреступников, атаковавших сайт TalkTalk, отправились в тюрьму. По словам представителей TalkTalk, из-за этой утечки компания лишилась £77 миллионов. Теперь 23-летний Мэтью Хэнли и его друг 21-летний Коннор Эллсопп, оба из Тамуорта, графство Стаффордшир, будут отбывать срок за решеткой.

Злоумышленники признались, что участвовали в масштабной утечке данных в 2015 году, которая затронула 1,6 миллионов аккаунтов. Хэнли, которого описывают как «преданного хакера», поделился информацией о более чем 8 000 клиентах с Эллсоппом.

Суд приговорил Хэнли к 12 месяцам тюрьмы, а Эллсопп получил восемь. Суд отметил неординарный талант подельников, однако направлен он был, судя по всему, не на благие дела.

«Я уверена в том, что ваши действия стали причиной дискомфорта и стресса для тысяч пользователей TalkTalk», — заявила судья.

Суд признал, что конкретно Хэнли и Эллсопп не использовали для проникновения уязвимость в системах TalkTalk. Они просто подключились к злонамеренной кибероперации на определенном ее этапе.

По версии следствия, как передает BBC, в атаке принимали участие до 10 киберпреступников.

Хэнли также удалось получить имена и пароли от сервера, принадлежащего Nasa.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru