



Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

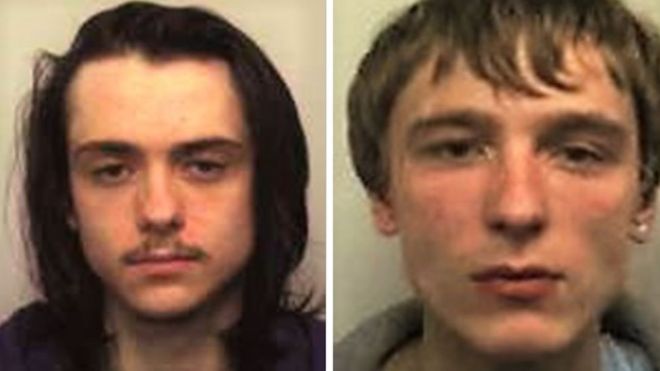
Двое киберпреступников, атаковавших сайт TalkTalk, отправились в тюрьму. По словам представителей TalkTalk, из-за этой утечки компания лишилась £77 миллионов. Теперь 23-летний Мэтью Хэнли и его друг 21-летний Коннор Эллсопп, оба из Тамуорта, графство Стаффордшир, будут отбывать срок за решеткой.

Злоумышленники признались, что участвовали в масштабной утечке данных в 2015 году, которая затронула 1,6 миллионов аккаунтов. Хэнли, которого описывают как «преданного хакера», поделился информацией о более чем 8 000 клиентах с Эллсоппом.

Суд приговорил Хэнли к 12 месяцам тюрьмы, а Эллсопп получил восемь. Суд отметил неординарный талант подельников, однако направлен он был, судя по всему, не на благие дела.

«Я уверена в том, что ваши действия стали причиной дискомфорта и стресса для тысяч пользователей TalkTalk», — заявила судья.

Суд признал, что конкретно Хэнли и Эллсопп не использовали для проникновения уязвимость в системах TalkTalk. Они просто подключились к злонамеренной кибероперации на определенном ее этапе.

По версии следствия, как передает BBC, в атаке принимали участие до 10 киберпреступников.

Хэнли также удалось получить имена и пароли от сервера, принадлежащего Nasa.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru