


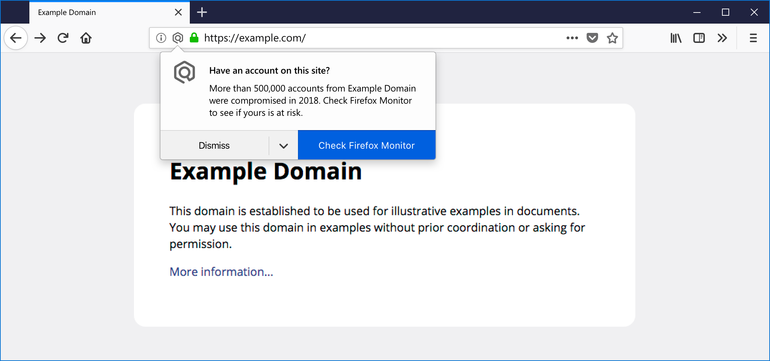

Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

Mozilla интегрирует свой недавно запущенный сервис оповещения об утечках в десктопную версию браузера Firefox. Речь идет о Firefox Monitor, который начал работать в сентябре, этот сервис позволяет пользователям ввести свой адрес электронной почты, чтобы проверить его в базах данных утечек.

Для своей работы Firefox Monitor использует знаменитую базу утечек от австралийского исследователя Троя Ханта — Have I Been Pwned (HIBP).

Юзерам также предоставляется возможность подписаться на уведомления от Firefox Monitor. То есть сервис уведомит пострадавших, если их учетные данные будут замечены в какой-либо из утечек.

Ранее возникали вопросы — насколько полезен будет Firefox Monitor. Ведь пользователи точно так же могут подписаться на уведомления об утечках на сайте Have I Been Pwned. Однако Mozilla расширила возможности Firefox Monitor, добавив новый вид уведомлений об утечках, которые теперь будут появляться непосредственно в браузере.

Новая функция станет доступна в течение следующих нескольких недель. Уведомления будут появляться при посещении пользователем определенного веб-сайта, который был замечен в утечках информации.

Как пишет компания, уведомления в браузере будут приходить для тех сайтов, утечки которых произошли за последние 12 месяцев. Это поможет пользователям осторожнее вводить на таких ресурсах любую личную информацию.

Трой Хант, создатель Have I Been Pwned, в июне в своем блоге сообщил, что его сервис будет использоваться компанией Mozilla, разрабатывающей популярный браузер Firefox. Для этих целей был создан специальный веб-сайт Firefox Monitor.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru