



Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

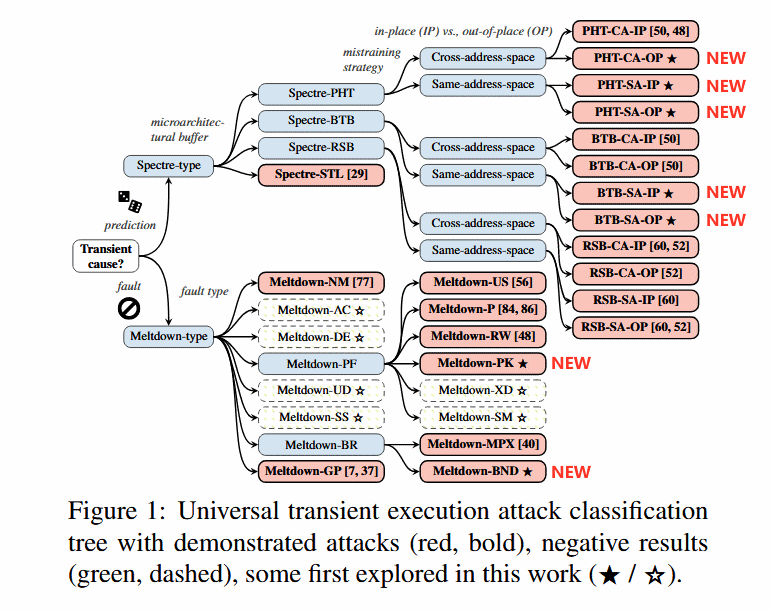
Команда из девяти специалистов обнаружила семь новых векторов для CPU-атак. Все три проблемы затрагивают процессоры AMD, ARM и Intel. Две из них являются вариациями Meltdown, остальные пять — вариациями оригинальной Spectre.

На новые уязвимости эксперты наткнулись в процессе тестирования безопасности механизма спекулятивного выполнения — функции, которой оснащен любой современный процессор. По словам команды исследователей, им удалось создать код proof-of-concept и продемонстрировать наличие проблем безопасности.

В ходе своего тестирования эксперты также пытались доказать существование еще шести других Meltdown-брешей. Однако им это не удалось, согласно опубликованной инфографике:

Однако были выявлены две новые уязвимости типа Meltdown, которые могут позволить атакующему получить доступ к памяти и данным других приложений. Первая атака — Meltdown-PK — затрагивает только процессоры от Intel.

Благодаря ей злоумышленник может обойти ограничения, установленные с помощью ключей защиты памяти (PKU, Protection Keys for Userspace).

Вторая — Meltdown-BR — угрожает как процессорам Intel, так и CPU от AMD. Проблема связана с инструкциями проверки границ, которые могут допустить утечку после спекулятивного выполнения.

Что касается проблем касса Spectre, три из них используют таблицу с историей шаблонов переходов — Spectre-PHT-CA-OP, Spectre-PHT-CA-IP и Spectre-PHT-SA-OP. Из них Spectre-PHT-CA-OP поможет получить доступ к произвольным областям памяти. Подвержены процессоры AMD, ARM и Intel.

Оставшиеся две — Spectre-BTB-SA-IP, Spectre-BTB-SA-OP — представляют собой относительно новые вариации атак на буфер предсказания ветвления. Затронуты процессоры AMD, ARM и Intel. Эти бреши позволяют атакующему получит доступ к памяти приложений одного уровня.

С полным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru