



Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Команда из девяти специалистов обнаружила семь новых векторов для CPU-атак. Все три проблемы затрагивают процессоры AMD, ARM и Intel. Две из них являются вариациями Meltdown, остальные пять — вариациями оригинальной Spectre.

На новые уязвимости эксперты наткнулись в процессе тестирования безопасности механизма спекулятивного выполнения — функции, которой оснащен любой современный процессор. По словам команды исследователей, им удалось создать код proof-of-concept и продемонстрировать наличие проблем безопасности.

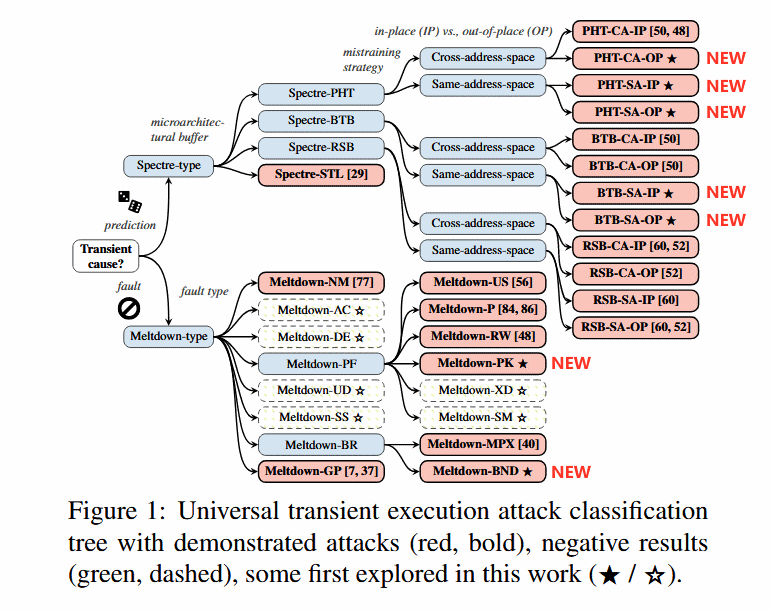
В ходе своего тестирования эксперты также пытались доказать существование еще шести других Meltdown-брешей. Однако им это не удалось, согласно опубликованной инфографике:

Однако были выявлены две новые уязвимости типа Meltdown, которые могут позволить атакующему получить доступ к памяти и данным других приложений. Первая атака — Meltdown-PK — затрагивает только процессоры от Intel.

Благодаря ей злоумышленник может обойти ограничения, установленные с помощью ключей защиты памяти (PKU, Protection Keys for Userspace).

Вторая — Meltdown-BR — угрожает как процессорам Intel, так и CPU от AMD. Проблема связана с инструкциями проверки границ, которые могут допустить утечку после спекулятивного выполнения.

Что касается проблем касса Spectre, три из них используют таблицу с историей шаблонов переходов — Spectre-PHT-CA-OP, Spectre-PHT-CA-IP и Spectre-PHT-SA-OP. Из них Spectre-PHT-CA-OP поможет получить доступ к произвольным областям памяти. Подвержены процессоры AMD, ARM и Intel.

Оставшиеся две — Spectre-BTB-SA-IP, Spectre-BTB-SA-OP — представляют собой относительно новые вариации атак на буфер предсказания ветвления. Затронуты процессоры AMD, ARM и Intel. Эти бреши позволяют атакующему получит доступ к памяти приложений одного уровня.

С полным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru