



Cisco выпустила решение Cisco SD-WAN для защиты распределенных сетей

Cisco выпустила решение Cisco SD-WAN для защиты распределенных сетей

Cisco выпустила решение Cisco SD-WAN для защиты распределенных сетей

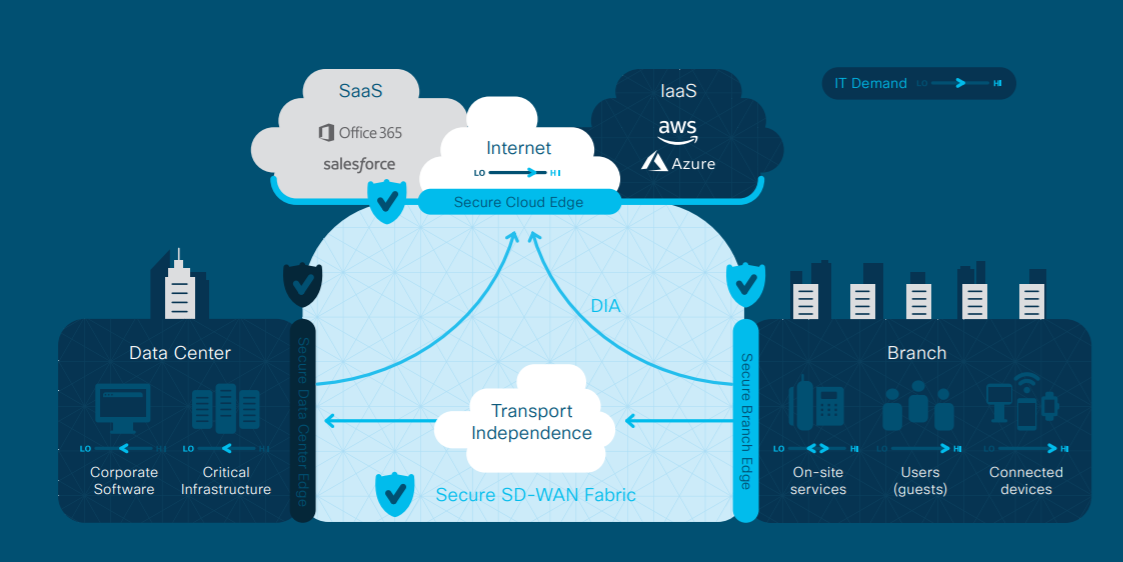
Компания Cisco объединяет технологии программно-определяемых глобальных сетей (software-defined wide area network, SD-WAN) и информационной безопасности, чтобы помочь организациям быстро, эффективно и безопасно использовать облачные технологии.

Сети WAN претерпевают радикальные преобразования. Современные организации  размещают свои приложения в различных облаках - публичных, частных и по модели «программное обеспечение как услуга» (SaaS). Сами пользователи тоже стали работать по-новому: они подключаются к сети не только из офиса, но и находясь, к примеру, в кафе или в зале ожидания аэропорта. Сегодня, для того чтобы сотрудники могли пользоваться критически важными бизнес-приложениями, организации должны полагаться на сеть Интернет. В результате на новой облачной границе тесно переплетаются вопросы сетевого взаимодействия и обеспечения информационной безопасности.

До сегодняшнего дня решения SD-WAN вынуждали ИТ-специалистов выбирать между функциональностью приложений и информационной безопасностью. Совершенствуя свое портфолио SD-WAN, компания Cisco учла новые реальности облачной границы. Решение Cisco SD-WAN, отличающееся простотой и масштабируемостью, поможет ИТ-персоналу улучшить опыт использования приложений и повысить продуктивность пользователей. Теперь лучшие в своем классе технологии информационной безопасности могут быть реализованы везде, где это необходимо: от филиала компании до всего облака.

«Появление новой облачной границы ломает сложившиеся архитектуры сетей и систем безопасности наших заказчиков. Сегодня любое WAN-устройство обязано стать программно-определяемым и быть при этом защищенным, — считает Скотт Харрелл (Scott Harrell), старший вице-президент и генеральный менеджер компании Cisco по продуктам для корпоративных сетей. — Решение Cisco SD-WAN дает заказчикам лучшее из того, что есть в области сетей и информационной безопасности. Мы перекидываем мост к миру нового бизнеса, который поможет заказчикам ускоренными темпами и с меньшими рисками использовать все возможности облаков».

Решение Cisco SD-WAN создавалось, с тем чтобы, с одной стороны, устранить насущные проблемы сегодняшнего дня, с другой — обеспечить достаточную гибкость при столкновении с вызовами будущего. В решении реализован ряд инноваций:

  • Сплав информационной безопасности и SD-WAN. В устройства Cisco SD-WAN встроены передовые технологии информационной безопасности, система предотвращения вторжений и межсетевой экран корпоративного класса с учетом потребностей приложений, фильтрация URL; все управление осуществляется централизованно. Cisco SD-WAN полностью базируется на одной из самых мощных в отрасли интеллектуальных систем информационной безопасности Talos. 
  • Упрощение процедур информационной безопасности. Интеграция решений Cisco SD-WAN и Cisco Umbrella позволяет блокировать вредоносные адреса еще до установления соединения.
  • Функциональность приложений. Компании Cisco и Microsoft усовершенствовали для пользователей функциональность приложения Office 365. В отличие от решений других вендоров, Cisco SD-WAN в реальном времени отслеживает все доступные маршруты к облаку Microsoft Office 365 и определяет ближайшее облако с использованием адресов Microsoft Office, в результате чего быстродействие для пользователей повышается до 40%.
  • Открытость и программируемость. Наличие в решении Cisco SD-WAN открытых интерфейсов прикладного программирования API дает партнерам и сервис-провайдерам возможность создавать уникальные новые сервисы. В помощь разработчикам и сетевым инженерам в сообществе Cisco DevNet открыты новые обучающие лаборатории по SD-WAN и «песочницы».
  • Новая инфраструктура SD-WAN. Располагая самым обширным в мире портфолио SD-WAN на базе технологий Viptela и Meraki, Cisco еще больше расширяет выбор пользователей, предлагая два новых интегрированных маршрутизатора ISR (Integrated Services Router), разработанных для малых и крупных филиалов.
  • Услуга быстрого запуска. Помогая заказчикам ускорить развертывание SD-WAN и снизить риски, Cisco предлагает услугу быстрого запуска SD-WAN Quick Start. Услуга предоставляется по фиксированной цене, для упрощения реализации проектов заказчики получают доступ к возможностям удаленной установки и передачи знаний.  
  • Простота приобретения и управления. Cisco максимально упростила процессы применения нового решения и управления им. Обе технологии, сетевая и информационной безопасности, приобретаются под одной лицензией, управление ими осуществляется с помощью единого интерфейса.

Доступность

  • Программное обеспечение Cisco SD-WAN Security и Microsoft Office 365: в начале  4-го кв. 2018 г.
  • Маршрутизаторы Cisco ISR 1111X-8P и 4461 доступны в настоящее время.
Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru