



Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

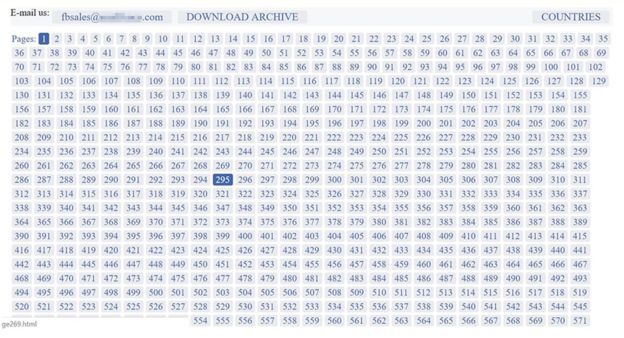
Киберпреступники скомпрометировали и опубликовали в Сети личные сообщения, принадлежащие минимум 81 000 аккаунтам пользователей социальной сети Facebook. Довольно большой процент пострадавших находится в России и Украине.

По словам самих злоумышленников, у них в распоряжении есть данные 120 миллионов учетных записей, однако эксперты ставят под сомнение эту цифру. Facebook, со своей стороны, заявила, что ее системы взломаны не были.

На данный момент есть предположение, что преступникам удалось скомпрометировать личные данные аккаунтов благодаря вредоносным расширениям для браузера. В соцсети заверили, что приняли меры для предотвращения дальнейших утечек.

Помимо российских и украинских граждан, пострадали также пользователи из Британии, США и Бразилии. Злоумышленники просят 10 центов за данные каждого отдельного аккаунта.

«Мы связались с разработчиками браузера и убедились, что вредоносные расширения более не распространяются через их официальные магазины», — объясняет сотрудник Facebook Гай Росен. — «Также мы передали информацию правоохранительным органам и попросили местные власти разобраться с сайтом, на котором продавались данные пользователей Facebook».

Об утечке впервые стало известно, когда пользователь под ником FBSaler разместил объявление на англоговорящем форуме.

«Мы продаем данные пользователей Facebook. Наша база насчитывает 120 миллионов аккаунтов», — писал FBSaler.

BBC пишет, что причиной утечки могли стать вредоносные расширения для браузеров, которые маскировались под менеджеры закладок, игры-головоломки и так далее. Распространялись они для Chrome, Opera и Firefox.

Как заявили в Facebook, такие расширения тайно мониторят активность пользователя в соцсети, параллельно отправляя приватные беседы киберпреступникам.

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru