



Дуров назвал уязвимость в Telegram несуществующей

Дуров назвал уязвимость в Telegram несуществующей

Дуров назвал уязвимость в Telegram несуществующей

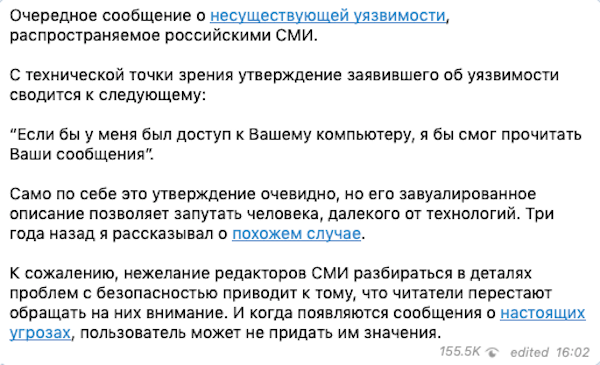
Основатель мессенджера Telegram прокомментировал недавно опубликованную информацию о некорректном хранении сообщений пользователей в декстопной версии приложения. Свою позицию Павел Дуров обозначил в сообщении на своем персональном канале Telegram.

Дуров называет обнаруженную уязвимость «несуществующей», а также в очередной раз сетует на непроверенную информацию.

«C технической точки зрения утверждение заявившего об уязвимости сводится к следующему: “Eсли бы у меня был доступ к Вашему компьютеру, я бы смог прочитать Ваши сообщения”», — пишет предприниматель. 

«Само по себе это утверждение очевидно, но его завуалированное описание позволяет запутать человека, далекого от технологий».

Далее Дуров приводит пример реальной уязвимости, угрозы для безопасности пользователей. И этот пример, конечно же, не затрагивает Telegram, а относится к практически прямому конкуренту мессенджера — WhatsApp.

«К сожалению, нежелание редакторов СМИ разбираться в деталях проблем с безопасностью приводит к тому, что читатели перестают обращать на них внимание. И когда появляются сообщения о настоящих угрозах, пользователь может не придать им значения».

Вчера мы сообщали, что десктопная версия мессенджера Telegram не может должным образом защитить переписки пользователя, хранящиеся на его компьютере. Независимый исследователь выяснил, что содержимое чатов хранится локально в виде простого текста.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru