



Открыт новый способ отслеживания пользователей при помощи TLS

Открыт новый способ отслеживания пользователей при помощи TLS

Открыт новый способ отслеживания пользователей при помощи TLS

Опубликованный в прошлом месяце доклад специалистов пролил свет на новую методику отслеживания пользователей. Она основывается на использовании легитимного механизма, связанного с протоколом TLS (Transport Layer Security) — неотъемлемой частью современных HTTPS-соединений.

Техника получила название TLS Session Resumption (RFC 8447), этот механизм был создан в середине 2000-х годов, он позволяет серверам TLS запоминать прошлые сессии пользователя. Такой метод позволяет избежать лишней затраты ресурсов серверов.

Существует три способа поддержки серверами TLS Session Resumption. С помощью ID сессии, механизма билетов сессий (session tickets) и pre-shared ключей (pre-shared keys, PSKs).

Первые два совместимы со старым TLS 1.2, а вот третий был специально разработан для нового и более защищенного стандарта TLS 1.3. Во всех трех случаях у владельцев серверов есть возможность установить срок, в течение которого сервер помнит сессию пользователя.

Трое немецких специалистов из Гамбургского университета опубликовали исследование, согласно которому недобропорядочные рекламные компании могут задействовать механизм TLS Session Resumption для отслеживания пользователя во время веб-серфинга.

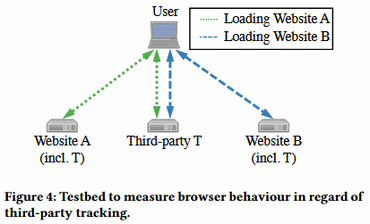
Концепт довольно прост — если рекламная компания загружает рекламу с помощью сервера TLS (HTTPS), то она может активировать TLS Session Resumption для этого сервера. После того как пользователь посетил условный сайт А, где располагалась реклама, установилось соответствующее соединение TLS.

Когда юзер посещает условный сайт Б, на котором находится реклама от той же компании, это соединение остается открытым, что позволяет отслеживать переходы пользователя по ресурсам.

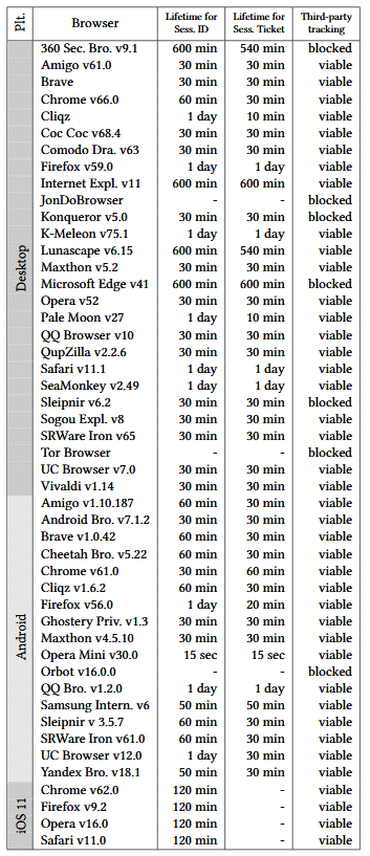
Эксперты провели исследование 45 десктопных и мобильных браузеров, в результате чего стало понятно — отслеживание работает в случае с 38 браузерами. Соответствующая табличка воздействия на браузеры также была опубликована исследователями:

С полным исследованием можно ознакомиться по этой ссылке (PDF).

Дешёвый пауэрбанк может добить аккумулятор смартфона

Сам по себе пауэрбанк батарее телефона не враг, однако ультрабюджетная коробочка неизвестного происхождения вполне способна устроить аккумулятору ускоренный курс старения, особенно если производитель решил сэкономить на электронике.

Как рассказал ИТ-эксперт Владимир Зыков, риск представляют дешёвые внешние аккумуляторы с некачественной платой управления.

Такие устройства могут выдавать нестабильное напряжение или не отключаться при его скачках. В результате дополнительную нагрузку получает контроллер питания смартфона, а батарея изнашивается быстрее.

Впрочем, главный убийца литий-ионного аккумулятора — не пауэрбанк, а перегрев. Особенно плохая идея — заряжать смартфон и одновременно выжимать из него все соки: играть, снимать видео или использовать навигатор в автомобиле под солнцем. Телефон нагревается сразу от нагрузки, зарядки и окружающей среды, а аккумулятору остаётся только молча деградировать.

С качественными устройствами ситуация лучше. Современные смартфоны и нормальные пауэрбанки оснащены контроллерами питания: телефон запрашивает подходящие ток и напряжение, а внешний аккумулятор выдаёт столько энергии, сколько устройство способно безопасно принять.

Поэтому демонизировать все пауэрбанки не стоит. Лучше избегать безымянных моделей с подозрительно низкой ценой, выбирать устройства с защитой от перегрева, короткого замыкания и скачков напряжения, а во время зарядки не превращать смартфон в игровую консоль на раскалённой приборной панели.

RSS: Новости на портале Anti-Malware.ru