



Signal Desktop хранит ключ шифрования сообщений в открытом виде

Signal Desktop хранит ключ шифрования сообщений в открытом виде

Signal Desktop хранит ключ шифрования сообщений в открытом виде

В десктопной версии приложения Signal обнаружена ошибка, которая затрагивает процесс шифрования хранящихся локально сообщений. Этот баг оставляет сообщения открытыми для атакующего.

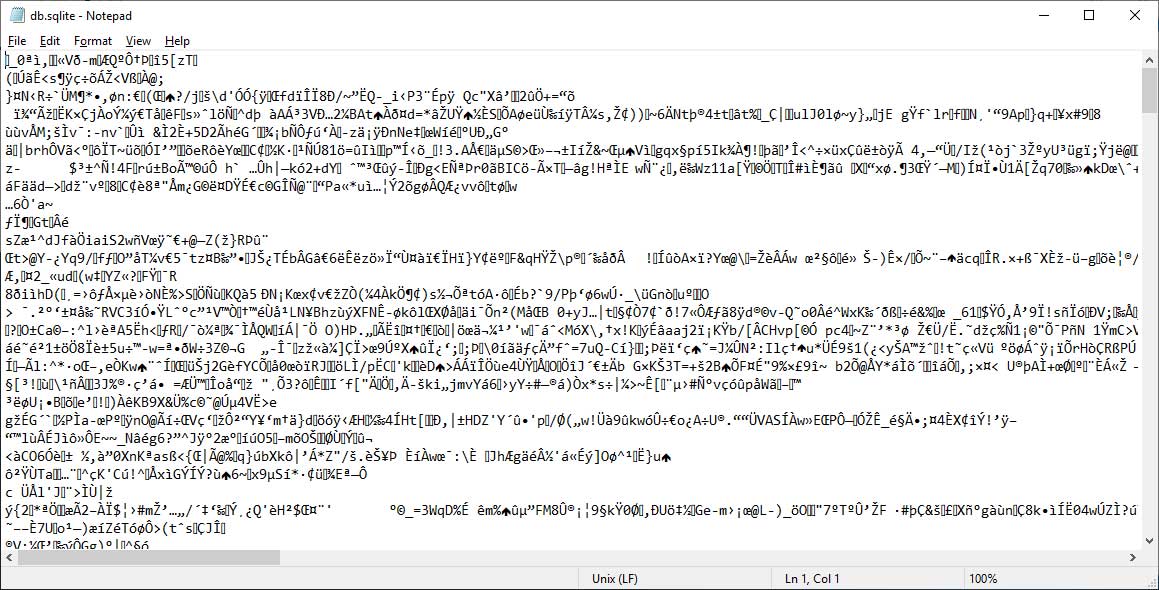
После установки Signal Desktop он создает зашифрованную базу данных SQLite, которая называется db.sqlite, она используется для хранения пользовательских сообщений. Ключ шифрования для этой БД генерируется программой автоматически, без какого-либо участия пользователя.

Вот пример зашифрованной БД, открытой в программе Блокнот:

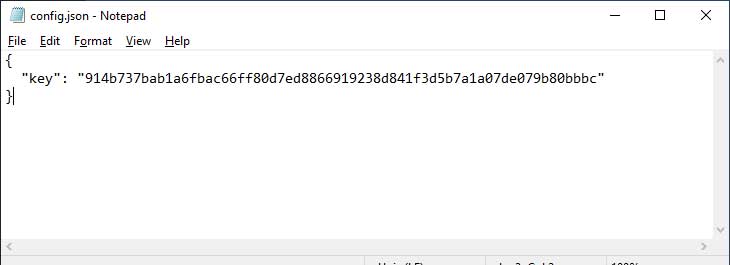
Ключ шифрования требуется для каждой попытки Signal Desktop открыть базу данных, он хранится в виде открытого текста в локальном файле по адресу %AppData%\Signal\config.json (в macOS — ~/Library/Application Support/Signal/config.json).

При открыти файла config.json, его содержимое доступно любому желающему:

По словам эксперта Натаниэля Сачи, который обнаружил проблему, любой атакующий или вредонос может воспользоваться ключом, который хранится в открытом виде.

На данный момент разработчики Signal никак не прокомментировали проблему.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru