



0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

На протяжении минимум трех лет киберпреступники использовали 0-day уязвимость в одном из самых популярных плагинов jQuery. Эта дыра в безопасности позволяла злоумышленникам загружать веб-шеллы и получать контроль над атакуемыми серверами.

Уязвимость затягивает плагин jQuery File Upload, чьим автором является немецкий разработчик Себастьян Щан (более известен под прозвищем Blueimp).

На GitHub этот плагин занимает второе место по популярности (на первом сам фреймворк jQuery). jQuery File Upload используется во множестве крупных проектов. Следовательно, атаки злоумышленников могут распространиться довольно быстро и вызвать массовые заражения.

Эксперты утверждают, что наличие этой бреши позволяет атакующему загрузить на сервер вредоносные файлы вроде бэкдоров и шеллов. Специалист из Akamai заявил, что наблюдал использование этого бага в реальных атаках.

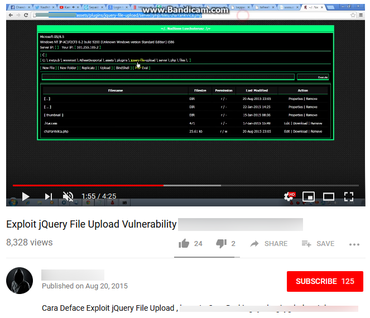
На YouTube были найдены несколько видеороликов, в которых наглядно показывался способ эксплуатации уязвимости в jQuery File Upload для получения контроля над сервером. Вот, например, одно из таких видео:

Судя по видео, брешь хорошо знакома киберпреступникам, причем давно. Удивительно, что сообщество защитников кибербезопасности было не в курсе подобной дыры.

Уязвимы версии jQuery File Upload до 9.22.1

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru