



Павел Дуров раскритиковал WhatsApp, отметив наличие бэкдора в нем

Павел Дуров раскритиковал WhatsApp, отметив наличие бэкдора в нем

Павел Дуров раскритиковал WhatsApp, отметив наличие бэкдора в нем

Павел Дуров, основатель мессенджера Telegram, рассказал о принципах и объемах работы компании, а также провел параллели с коллегами по цеху. Критике Дурова на этот раз подверглись представители прямого конкурента Telegram — WhatsApp.

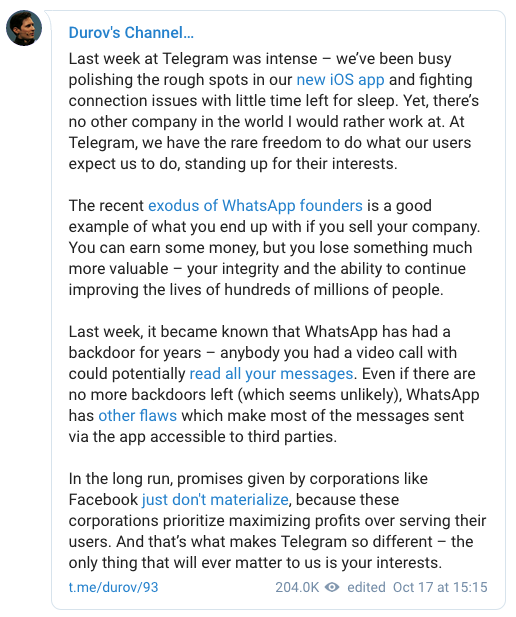
Свою позицию российский предприниматель выразил в своем канале Telegram, отметив практически круглосуточную работу разработчиков, которые полировали новую версию приложения для iOS, параллельно устраняя проблемы с подключением.

«Однако нет во всем мире другой компании, в которой бы я работал с большим энтузиазмом. В Telegram у нас есть уникальная свобода делать то, чего ждут от нас пользователи. Защищать их интересы», — пишет Дуров.

Начиналось все довольно безобидно, вот только потом пошли сравнения с WhatsApp:

«Недавняя ситуация с уходом основателей WhatsApp является хорошим примером того, как все для тебя закончится, если бы продаешь компанию. Ты получаешь деньги, но теряешь что-то более ценное и значимое — целостность и возможность продолжать улучшать жизни сотен миллионов людей».

Далее Дуров вспомнил ситуацию с недавно закрытой уязвимость в WhatsApp, которая позволяла прочитать все сообщения пользователей, инициировав видеозвонок.

«<…> В WhatsApp годами присутствовал бэкдор. А если даже бэкдоров не осталась (что маловероятно), у мессенджера есть другие бреши, которые раскрывают сообщения третьим лицам».

Основатель Telegram подчеркнул, что корпорации вроде Facebook редко выполняют свои обещания, так как у них в приоритете всегда деньги, а не интересы пользователей. Именно этим, отметил Дуров, его компания и отличается от остальных.

На днях мы писали, что разработчики Telegram планируют запустить тестовую версию собственной блокчейн-платформы уже осенью этого года. В настоящее время, как уверяют участвующие в разработке лица, она готова на 70 %. Для этого проекта Павел Дуров, основатель мессенджера, привлек 1,7 миллиарда долларов.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru