



Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники похитили сотни тысяч долларов в криптовалюте EOS у децентрализованного приложения для азартных игр EOSBet. Злоумышленники использовали одну из уязвимостей. Минимальный ущерб в настоящее время оценивается в $338 000.

Брешь позволила атакующим внедрить вредоносный код в стандартные EOS-аккаунты. После этого преступникам удалось заставить смарт-контракт ошибочно снабдить их аккаунты огромным количеством криптовалюты.

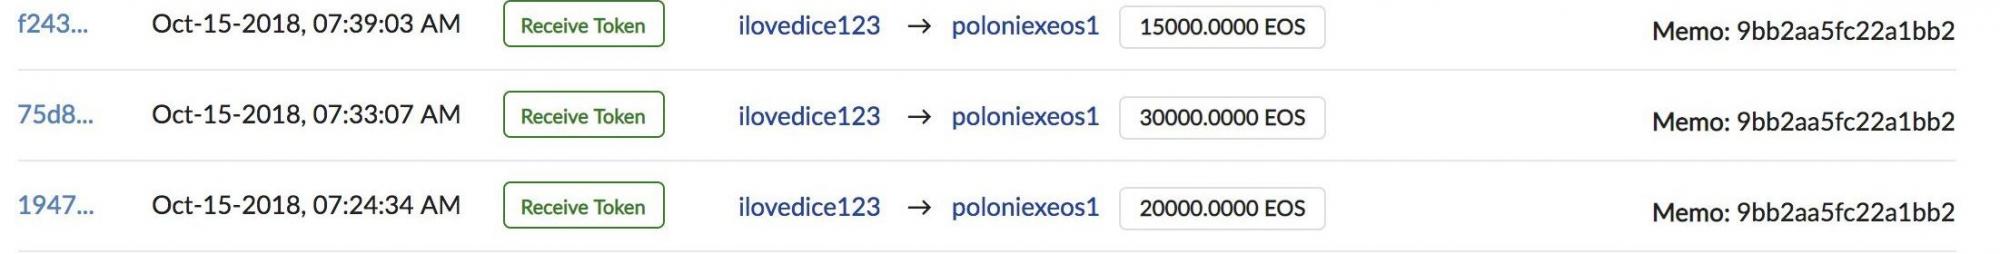
На картинке ниже можно ознакомиться с несанкционированными транзакциями — можно наблюдать, как вредоносный аккаунт «ilovedice123» переводит 65 000 EOS ($338 000) в крупную криптовалютную биржу:

Команда EOSBet планирует раскрыть подробности атаки и ущерба в ближайшее время. Официальные представители дали понять, что платформу пропатчили.

Исходя из имеющейся информации, киберпреступники добавили вредоносный код в свои кошельки EOS. Это позволило им получать криптовалюту каждый раз, когда атакуемые аккаунты обменивались транзакциями.

Напомним, что в прошлом месяце онлайн-платформа DEOSGames, ориентированная на ставки и игры, сообщила о кибермошенниках, которым удалось похитить почти $24 000. Благодаря нащупанной уязвимости некому злоумышленнику удалось 24 раза подряд сорвать джекпот.

В итоге аккаунт с именем «runningsnail» покинул платформу с общим выигрышем в размере 4 728 EOS (эта сумма эквивалентна $23 640). Эта учетная запись была создана всего лишь за день до начала вредоносной кампании.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru