



Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

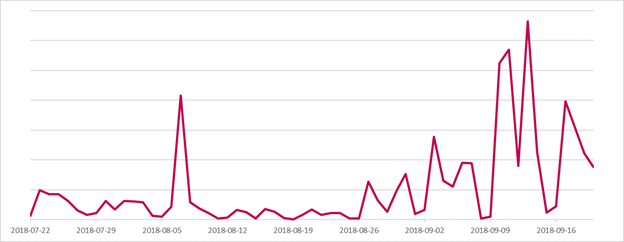
Антивирусная компания ESET зафиксировала рост активности банковского трояна DanaBot. В основном эта программа поражает пользователей в странах Европы, а ее операторы постепенно наращивают вредоносный потенциал и увеличивают охват.

DanaBot представляет собой относительно новый вид вредоносной программы — троян впервые был обнаружен в этом году. Для его создания киберпреступники пользовались довольно простым, но эффективным языком Delphi.

Эксперты обратили на него внимание во время спам-кампаний, зафиксированных в Австралии. С тех пор злоумышленники также атаковали пользователей из Италии, Германии, Австрии и Украины.

В качестве приманки в этих вредоносных кампаниях используются письма, маскирующиеся под счета от различных компаний. По словам специалистов ESET, DanaBot имеет модульную архитектуру.

Исследователи отмечают следующие плагины, которые помогают трояну в атаках:

  • VNC – устанавливает соединение с компьютером жертвы и удаленно управляет им;
  • Sniffer – внедряет вредоносный скрипт в браузер жертвы, как правило, при посещении банковских сайтов;
  • Stealer – собирает пароли из широкого спектра приложений (браузеры, FTP-клиенты, VPN-клиенты, чаты и почтовые клиенты, онлайн-покер и пр.);
  • TOR – устанавливает TOR прокси и обеспечивает доступ к сайтам .onion.

В августе этого года операторы вредоноса добавили некоторые изменения в его архитектуру.

«У них появился плагин TOR, который потенциально можно использовать для создания скрытого канала связи между злоумышленником и жертвой, а также 64-битная версия Stealer-плагина и новый плагин для удаленного доступа к рабочему столу», — пишет ESET.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru