



Вредоносное личное сообщение ломает консоли PlayStation 4

Вредоносное личное сообщение ломает консоли PlayStation 4

Вредоносное личное сообщение ломает консоли PlayStation 4

Пользователи игровой консоли PlayStation 4 пожаловались на новый баг, благодаря которому злонамеренное личное сообщение может вывести устройство из строя. Единственное, что сможет вернуть консоль к жизни — сброс к заводским настройкам.

Об одном эпизоде использования подобного вредоносного сообщения сообщил участник форума Reddit.

«Оказывается, существует баг, который выведет из строя вашу консоль и заставит сбросить ее к заводским настройкам. Проблему не решает даже удаление проблемного сообщения из мобильного приложения», — пишет пострадавший геймер.

«Это случилось со мной во время игры в Rainbow Six: Siege. Злонамеренное сообщение послал игрок другой команды, в итоге вся моя команда оказалась вне игры. Нам всем пришлось возвращать устройства к заводским настройкам».

«Только одному игроку удалось избежать этого, так как его личные сообщения были закрыты».

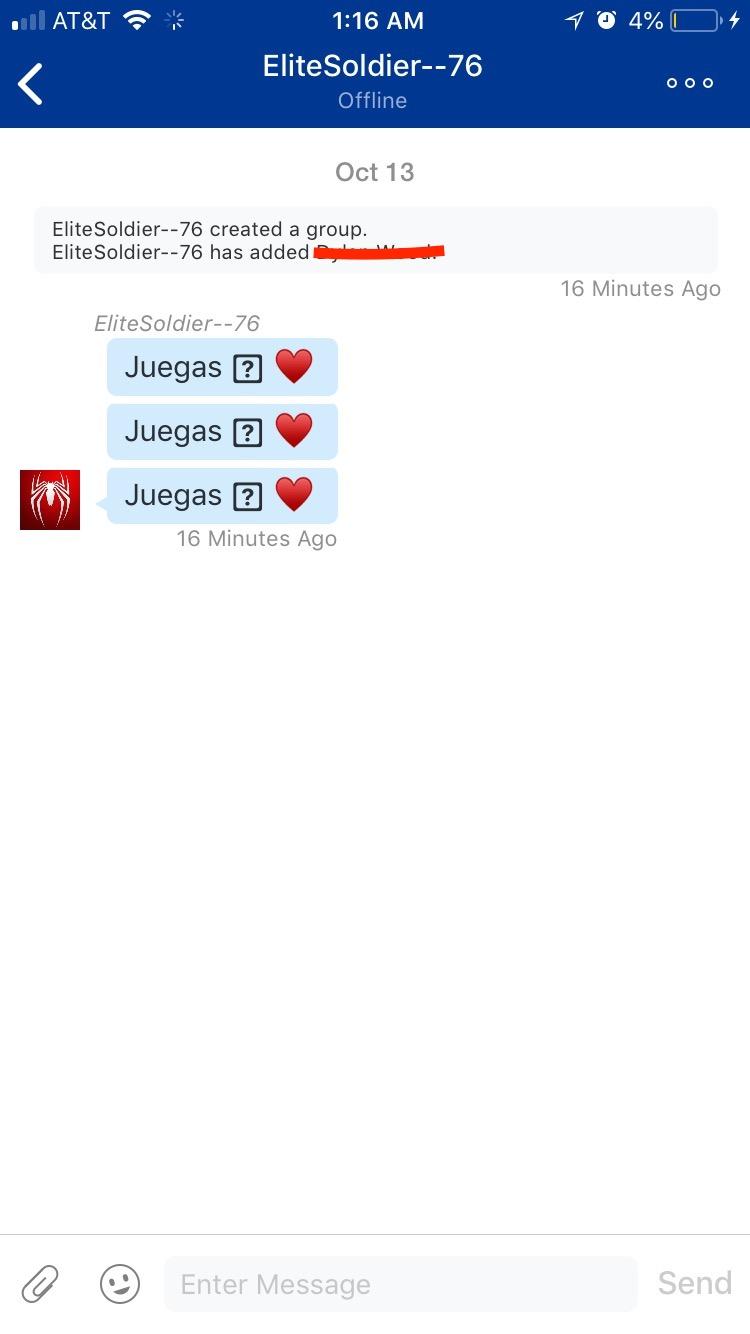
Следовательно, чтобы избежать неприятных последствий использования этого бага недобросовестными пользователями, рекомендуется закрыть свои личные сообщения. Пострадавший поделился скриншотом злонамеренного сообщения:

Если информация подтвердится, Sony должна будет выпустить обновление прошивки, в котором этот баг будет устранен.

В мае был опубликован эксплойт для прошивки 5.05 на PlayStation 4.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru