



Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

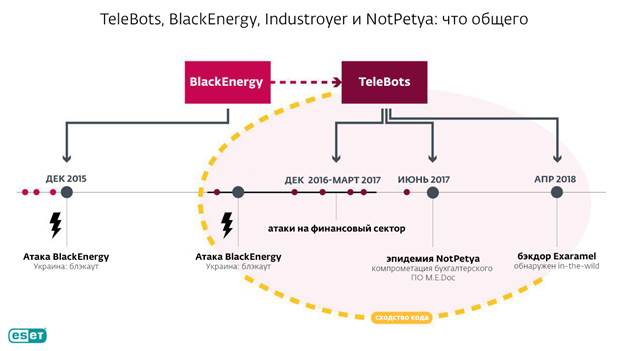
Специалисты антивирусной компании ESET смогли установить связь между киберпреступной группой TeleBots со сложным вредоносным комплексом Industroyer, который был разработан специально для атак на энергетический сектор.

Впервые эксперты заподозрили наличие этой связи апреле этого года, когда группа TeleBots начала активно использовать бэкдор, который детектируется ESET как Exaramel. Оказалось, что Exaramel является усовершенствованной версией Industroyer.

Специалисты напоминают, что TeleBots участвовали в кибератаках NotPetya, которые имели место летом прошлого года. Эта же группировка причастна к атакам 2015 года на украинские энергетические предприятия и другие объекты. Тогда злоумышленники использовали вредонос BlackEnergy.

В июне 2017 года ESET представила исследование вредоносной программы Industroyer, предназначенной для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях. Подобный зловред мог стать причиной сбоя энергоснабжения в Киеве в декабре 2016 года.

«Предположения относительно связи Industroyer с группой TeleBots появились вскоре после того, как Industroyer попала в энергосистему Украины, – комментирует Антон Черепанов, старший вирусный аналитик ESET, который руководил исследованиями Industroyer и NotPetya. – Тем не менее, доказательств до настоящего времени представлено не было. Открытие Exaramel показывает, что группа TeleBots сохраняет активность в 2018 году и продолжает совершенствовать тактику и инструментарий».

Более подробная информация о новом бэкдоре TeleBots и индикаторы компрометации – в блоге ESET.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru