



Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Разработчики WhatsApp устранили серьезную уязвимость в коде мессенджера, которая позволяла злоумышленникам атаковать пользователя обычным звонком. При эксплуатации этого бага атакующий мог вызвать сбой в работе приложения. О проблеме сообщила эксперт Google Project Zero Натали Силванович.

Специалист передала информацию об уязвимости — которая представляет собой разновидность переполнения буфера — разработчикам WhatsApp еще в августе. Теперь, когда был выпущен соответствующий патч, Силванович может предоставить технические подробности недостатка.

Согласно отчету эксперта, уязвимость проявляет себя в тот момент, когда пользователь получает специально созданный вредоносный пакет RTP. Это приводит к аварийному закрытию приложения.

На деле получается так, что злоумышленнику всего лишь нужно позвонить жертве, таким образом он отправит необходимый для эксплуатации бага пакет.

«Проблема может проявиться в тот момент, когда пользователь принимает злонамеренный звонок от атакующего. Уязвимость затрагивает версии приложения как для Android, так и для iOS», — объясняет Силванович.

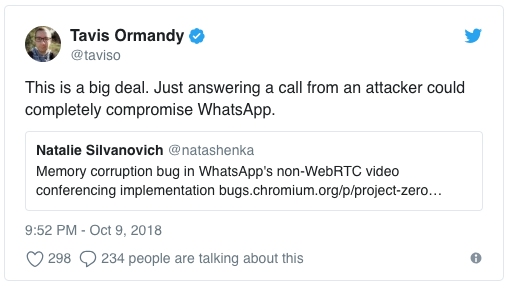
Баг оказался настолько непростым, что привлек внимание другого известного эксперта Google — Тэвиса Орманди. Орманди написал в Twitter, что уязвимость довольно серьезная:

Пользователям рекомендуется как можно скорее установить обновления своих мессенджеров.

Напомним, что ранее в этом месяце Национальное агентство кибербезопасности Израиля предупредило граждан страны о массовых атаках на пользователей WhatsApp. В ходе этих атак злоумышленники получают контроль над учетными записями, принадлежащими пользователям мессенджера. Также отмечалось, что преступники впервые используют систему голосовой почты операторов сотовой связи.

Подпишитесь на новости

Микрон заложил недвижимость и оборудование по кредитам на 11,6 млрд руб.

Российский производитель микроэлектроники «Микрон» передал недвижимость и оборудование в залог по кредитным договорам на сумму свыше 11,6 млрд рублей. Большая часть этих денег предназначалась для рефинансирования прежних займов. Отдельно компания привлекла 380 млн рублей у материнского холдинга «Элемент», в том числе тоже на погашение долгов.

Об этом выяснил CNews, изучив корпоративные документы «Микрона». Самая крупная — кредитная линия на 8,56 млрд рублей, открытая в декабре 2023 года до января 2031-го.

Она пошла на рефинансирование кредитов 2019 и 2021 годов. В обеспечение передали 23 объекта недвижимости залоговой стоимостью 2,37 млрд рублей и права аренды земли.

В октябре 2025-го предприятие привлекло ещё 2,8 млрд рублей для замены кредита 2022 года. Дополнительные помещения снова отправились в залог. Финансовый апгрейд здесь выглядит так: старый кредит меняют на новый.

Займ у «Элемента» на 380 млн рублей оформлен в январе 2026-го. Его цели — расчёты с Фондом развития промышленности и пополнение оборотных средств.

По итогам 2025 года «Микрон» получил убыток. В июне акционеры решили не выплачивать дивиденды. Представители «Элемента» на запрос CNews не ответили.

RSS: Новости на портале Anti-Malware.ru